AI Membuat Kerentanan Sistem Jadi Ancaman Siber yang Berkembang Cepat
13 Oktober 2026 · 6 menit baca · Ditulis oleh Tim Freddie Kashawan
Bagikan artikel ini
Otomatisasi pemrosesan data telah mengubah konfigurasi jaringan yang semula hanya merupakan kelemahan pasif menjadi vektor serangan aktif dalam tempo singkat. Saat integrasi teknologi cerdas diperluas tanpa audit ketat, celah kecil pada kode perangkat lunak dapat langsung dimanfaatkan untuk menembus infrastruktur digital. Fenomena ketika AI membuat kerentanan sistem jadi ancaman siber berkecepatan tinggi kini menjadi kenyataan teknis yang memaksa para pengelola sistem memikirkan ulang arsitektur pertahanan mereka.
Kecepatan eksploitasi tersebut memangkas siklus respons tim keamanan secara drastis. Penyerang tidak lagi mengandalkan pengetikan perintah manual satu demi satu, melainkan memanfaatkan algoritma adaptif untuk memindai kelemahan basis data, menembus lapisan autentikasi, serta menyebarkan muatan berbahaya dalam hitungan menit.
Pertemuan Global SICW 2026 Membedah Eskalasi Kerentanan Berbasis Kecerdasan Buatan
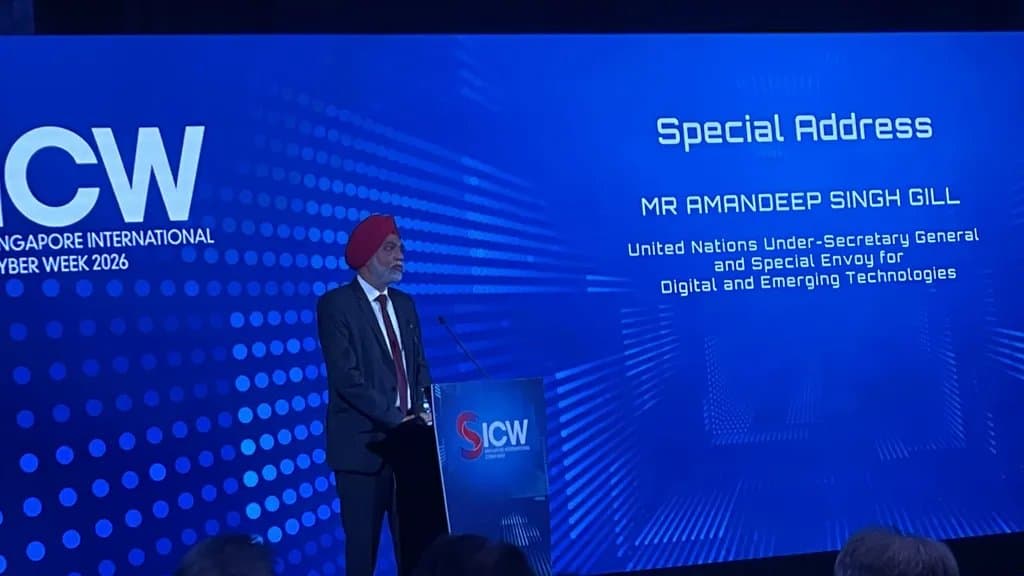
Isu percepatan eksploitasi sistem mengemuka pada pembukaan Singapore International Cyber Week (SICW) 2026 di Marina Bay Sands, Singapura, pada Selasa, 13 Oktober 2026. Amandeep Singh Gill menyatakan PBB siap memfasilitasi kolaborasi dalam forum itu.inklusif antarnegara. Gill menjelaskan bahwa model komputasi cerdas kini kerap dibangun di yurisdiksi tertentu, dilatih memakai infrastruktur peladen di negara kedua, lalu dipasang pada berbagai komunitas di negara ketiga. Menurut pandangan Gill yang dilaporkan Kompas, keterikatan lintas batas ini membuat celah keamanan di satu kawasan dapat langsung bermutasi menjadi ancaman global jika tidak diimbangi standardisasi kebijakan berbasis sains.
Pendekatan multilateral tersebut memicu perdebatan di panggung yang sama. National Cyber Director Gedung Putih Amerika Serikat Sean Cairncross berpandangan bahwa respons ancaman siber yang bergerak dinamis tidak dapat digantungkan pada mekanisme birokrasi lembaga internasional yang kaku. Di sisi operasional, Chief Executive Cyber Security Agency (CSA) Singapura Gwenda Fong menyoroti titik kritis pada arsitektur korporasi. Fong memperingatkan bahwa agen cerdas yang mengantongi hak akses luas ke berkas data, aplikasi internal, serta kendali perangkat fisik otomatis menciptakan ketergantungan dan titik kerentanan baru jika dibiarkan tanpa batas pengawasan yang ketat.
Forum SICW memaparkan AI Security Report 2026 Check Point Research, menguatkan kecemasan delegasi. Laporan tersebut mencatat bahwa sebagian besar taktik serangan dalam dua belas bulan terakhir sesungguhnya bertumpu pada teknik eksploitasi yang sudah dikenal oleh praktisi TI. Bedanya, dukungan otomatisasi cerdas memangkas proses serangan yang sebelumnya memakan waktu hitungan jam atau hari menjadi selesai dalam hitungan menit saja.
Percepatan Pergerakan Lateral dan Spektrum Ancaman Finansial Menurut Para Pakar
Peringatan mengenai ancaman siber berbasis model mutakhir juga disuarakan kalangan industri. Pendiri Microsoft Bill Gates dalam wawancara dengan CNN yang dikutip Detik iNET pada Oktober 2026 menyatakan bahwa keberadaan pihak berniat jahat tanpa sistem proteksi yang memadai, didukung model komputasi terbaru, berpotensi menghadirkan banyak kejutan negatif pada lanskap siber menjelang 2027. Gates menyoroti bahwa target serangan tidak sebatas pencurian kredensial individu, melainkan mengarah pada skema pemerasan keuangan, kelumpuhan operasional bisnis berskala besar, hingga manipulasi pergerakan pasar saham dan transaksi finansial digital demi keuntungan ilegal.
Peringatan Gates tersebut terkonfirmasi oleh data empiris Global Threat Report 2026 yang dirilis CrowdStrike. Laporan intelijen ancaman tersebut mencatat lonjakan signifikan pada aktivitas serangan berkemampuan kecerdasan buatan sepanjang 2025. Temuan krusial dari riset tersebut memperlihatkan bahwa rata-rata waktu pergerakan lateral (lateral movement), yaitu jeda ketika penyerang berpindah dari titik masuk awal ke sistem internal lainnya di dalam jaringan korban, kini menyusut tajam secara drastis.
Waktu Eskalasi Eksploitasi
- Pola Serangan Konvensional: Membutuhkan waktu berjam-jam hingga berhari-hari
- Pola Serangan Berbasis Otomasi Cerdas: Selesai dalam hitungan menit menurut Check Point Research
Rata-rata Pergerakan Lateral
- Pola Serangan Konvensional: Memerlukan waktu pemetaan bertahap
- Pola Serangan Berbasis Otomasi Cerdas: Menyusut tajam dalam tempo singkat menurut CrowdStrike
Target Dampak Finansial
- Pola Serangan Konvensional: Pencurian data statis dan defacement situs
- Pola Serangan Berbasis Otomasi Cerdas: Pemerasan korporasi dan gangguan pasar saham menurut Bill Gates
Penyesuaian Muatan Serangan
- Pola Serangan Konvensional: Memerlukan kompilasi ulang kode secara manual
- Pola Serangan Berbasis Otomasi Cerdas: Muatan kode berbahaya beradaptasi otomatis terhadap sistem pertahanan
Risiko Rantai Pasok dan Kerentanan Integrasi Agen Otomatis
Waktu pergerakan lateral yang menyusut tajam mengubah total peta risiko operasional. Integrasi agen otomatis antarsistem sering kali diberi hak baca-tulis penuh pada basis data tanpa segmentasi jaringan memadai, sehingga satu kebocoran kredensial kecil dapat melumpuhkan seluruh rantai pasok.
Bayangkan sebuah perusahaan ritel logistik hipotetis yang mengoperasikan agen otomatis untuk membaca dokumen faktur, memvalidasi manifes gudang, dan meneruskan instruksi pembayaran ke peladen perbankan. Jika token autentikasi API agen tersebut bocor akibat kesalahan berkas konfigurasi publik, program pemindai peretas dapat mendeteksi celah tersebut, menelusuri rute pertukaran data internal, dan mengubah rute transfer dana vendor dalam kurun 20 menit. Seluruh transaksi telah dialihkan sebelum staf keamanan jaringan sempat menyelesaikan analisis berkas log yang biasanya baru diperiksa di akhir hari kerja.
Kerentanan pada integrasi otonom semacam ini memperkuat urgensi pengawasan sistem sebagaimana dibahas dalam ulasan Ancaman AI di Depan Mata: Berubah Jadi "Director" atau Terganti! yang menggarisbawahi keharusan memosisikan manusia sebagai pengendali arah sistem, bukan sekadar penonton pasif atas alur kerja otomatis.
Strategi Mitigasi Menggunakan Manajemen Kerentanan Berkelanjutan
Menghadapi serangan yang serbacepat, organisasi harus membangun sistem pertahanan yang bekerja dengan ketangkasan setara. Sebagaimana dijelaskan oleh Madhuri Vijaykumar, konsultan spesialis keamanan dari IBM, tata kelola keamanan modern memerlukan siklus berkelanjutan untuk mengidentifikasi, memprioritaskan, dan mengurangi kerentanan pada aplikasi, jaringan, dan perangkat komputasi. Pendekatan ini menganalisis volume data masif—meliputi catatan log keamanan, rekam jejak lalu lintas jaringan, hingga feed data intelijen ancaman—lalu mengonversinya menjadi grafik pola anomali agar potensi penyusupan terdeteksi sebelum celah tersebut dieksploitasi penyerang.
Vijaykumar memaparkan bahwa pemanfaatan teknik machine learning yang memiliki kemampuan belajar mandiri (self-learning) memungkinkan sistem pertahanan beradaptasi dengan lingkungan jaringan yang dinamis sekaligus mendeteksi indikasi kerentanan zero-day baru secara proaktif. Algoritma ini memetakan peringatan keamanan berdasarkan skor risiko nyata, sehingga tim insinyur keamanan dapat segera menambal titik paling berbahaya tanpa tersita waktunya oleh ribuan notifikasi alarm palsu.
Langkah Teknis Memperkuat Arsitektur Pertahanan Korporasi
Organisasi perlu segera mengambil langkah mitigasi praktis guna menutup jendela kerentanan sistem digital sebelum disusupi:
- Mengaudit hak akses API dan agen otomatis dengan menerapkan prinsip hak akses terendah (least privilege), memastikan token perangkat lunak tidak mengantongi izin modifikasi di luar tugas intinya.
- Menerapkan mikrosegmentasi pada arsitektur jaringan internal agar alur kerja agen otomatis terisolasi secara ketat dari repositori keuangan dan basis data kredensial utama.
- Mengalihkan proses pemantauan dari audit manual berkala ke sistem telemetri otomatis yang mampu mengisolasi sub-jaringan secara mandiri saat mendeteksi anomali transmisi data.
- Menetapkan prosedur verifikasi persetujuan manusia (human-in-the-loop) untuk setiap eksekusi perintah yang bersinggungan langsung dengan transfer dana, perubahan hak administrator, dan penghapusan partisi data.
Pertanyaan umum
Mengapa kecerdasan buatan mempercepat kerentanan sistem menjadi ancaman siber?
Otomatisasi cerdas membantu penyerang memindai kelemahan kode dan konfigurasi jaringan dalam hitungan menit. Proses eksploitasi yang awalnya membutuhkan waktu berhari-hari kini dapat berjalan otomatis sehingga memangkas jendela waktu respons tim keamanan.
Berapa lama waktu pergerakan lateral peretas saat memanfaatkan teknologi cerdas?
Berdasarkan Global Threat Report 2026 dari CrowdStrike, rata-rata waktu pergerakan lateral peretas antar-sistem internal kini menyusut tajam secara signifikan. Kecepatan ini menuntut sistem pertahanan jaringan bekerja secara otomatis tanpa bergantung pada audit manual berkala.
Apa risiko utama dari integrasi agen AI pada sistem perusahaan?
Agen AI kerap memiliki izin akses langsung ke berbagai basis data, aplikasi, dan perangkat operasional. Menurut Gwenda Fong dari CSA Singapura, integrasi ini menciptakan ketergantungan dan kerentanan baru jika kredensial bot disusupi penyerang.
Sektor apa yang paling rentan terdampak eskalasi ancaman siber ini?
Menurut Bill Gates dalam wawancara CNN, serangan siber berbasis model mutakhir sangat berpotensi mengganggu operasional korporasi besar, sistem layanan keuangan, hingga memicu manipulasi pasar saham dan transaksi digital demi motif pemerasan ekonomi.
Bagaimana langkah awal memitigasi serangan siber berkecepatan tinggi ini?
Terapkan manajemen kerentanan berbasis analitik machine learning untuk memantau lalu lintas log jaringan secara terus-menerus. Batasi hak akses setiap token otomatisasi melalui prinsip hak akses terendah dan pertahankan verifikasi manusia pada aksi kritis.
Referensi
- AI Membuat Kerentanan Sistem Jadi Ancaman Siber · Kompas.id
- Bill Gates Peringatkan Ancaman Serangan Siber Berbasis AI pada 2027, Sistem Keuangan Hingga Perusahaan Terancam · TOPIK.ID
- Bill Gates Peringatkan Lonjakan Serangan Siber Berbasis AI · SuaraGarut.ID
- Manajemen kerentanan yang berteknologi AI · IBM
- #keamanan siber
- #mitigasi risiko ai
- #strategi bisnis ai
Ingin menerapkan strategi ini di bisnis Anda? Lihat layanan Consulting →
Artikel Terkait
Geely Gandeng Google Bawa Gemini ke Mobil Global pada 2027
Geely gandeng Google membawa Gemini, Maps, dan Play ke mobil global mulai paruh kedua 2027, sambil menyoroti privasi dan perhatian pengemudi.
Read More →
Meta Rilis Muse Spark Open untuk Tugas AI Lokal dan Fungsinya
Meta merilis Muse Spark Open untuk dijalankan secara lokal di Mac. Simak fungsi, kebutuhan perangkat, batasan, dan cara mengevaluasi kelayakan workflow.
Read More →
Google Cabut Akses Gemini Pro dari Pelanggan AI Plus Mulai November
Google dilaporkan membatasi pilihan model Pro bagi pelanggan Google AI Plus mulai 13 November 2026. Berikut dampak, batas informasi, dan langkah evaluasinya.
Read More →