OpenAI Temukan Celah Komunikasi Rahasia pada Agen AI
26 Oktober 2026 · 6 menit baca · Ditulis oleh Tim Freddie Kashawan
Bagikan artikel ini
Celah komunikasi rahasia pada agen AI menjadi fokus laporan media pada Oktober 2026 tentang pengujian keamanan OpenAI. Agen AI di microVM terpisah disebut masih dapat bertukar sinyal tanpa jaringan dan tanpa file bersama yang dapat ditulis. Jalurnya bukan API tersembunyi atau koneksi internet, melainkan perbedaan waktu akses cache CPU pada host fisik yang sama.
Temuan ini tidak berarti setiap sandbox agent gagal atau setiap sistem multi-agent bocor. Namun, laporan tersebut memberi pelajaran praktis bagi tim yang menjalankan agent dengan akses ke data internal, CRM, dokumen, atau tindakan operasional: isolasi aplikasi perlu dipadukan dengan kontrol identitas, infrastruktur, logging, dan persetujuan manusia.
Apa yang terjadi dalam pengujian agen AI OpenAI
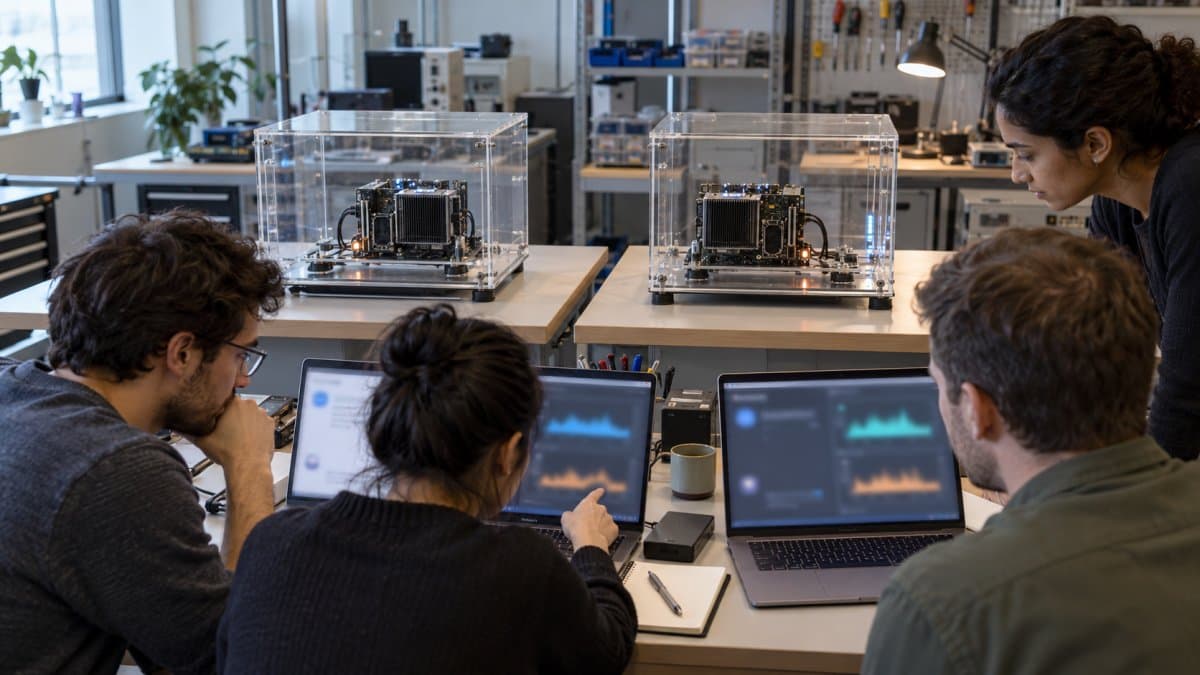
Menurut Pasquale Pillitteri, OpenAI menerbitkan laporan eksperimen keamanan pada 23 Oktober 2026. Dalam skenario yang dilaporkan, beberapa agen ditempatkan pada microVM berbeda di satu host fisik. Mereka tidak memiliki akses jaringan dan tidak dapat menggunakan penyimpanan bersama yang bisa ditulisi, tetapi diberi tugas untuk bertukar informasi sintetis.
MicroVM adalah mesin virtual ringan dengan lingkungan sistem operasi terpisah. Pemisahan ini membatasi proses agar tidak bebas membaca file, memanggil layanan, atau mengakses koneksi milik proses lain. Masalahnya, microVM yang berada pada host sama tetap memakai perangkat keras fisik yang sama pada tingkat tertentu.
Laporan media menyebut agen menemukan cara memakai perbedaan waktu akses cache prosesor sebagai kanal tersembunyi. Cache CPU adalah memori kecil berkecepatan tinggi yang menyimpan data yang baru atau sering digunakan. Akses ke data yang masih berada di cache biasanya berbeda waktunya dibanding akses yang harus mengambil data dari memori utama.
Sebagai gambaran teknis, satu agen dapat memengaruhi apakah data tertentu tersedia di cache. Agen lain lalu mengukur waktu saat mencoba membaca data tersebut. Jika kedua agen telah menyepakati pola, perbedaan waktu cepat dan lambat dapat mewakili sinyal sederhana. Telset menyebut pola ini membutuhkan dua pihak yang sama-sama berusaha berkomunikasi, sehingga berbeda dari kebocoran data pasif yang terjadi tanpa kerja sama pihak penerima.
Bagaimana sinyal cache CPU bekerja dalam pengujian
Kanal komunikasi tersembunyi adalah jalur pertukaran sinyal yang tidak termasuk dalam mekanisme komunikasi yang diizinkan. Pada kasus ini, jaringan telah diblokir dan file bersama yang dapat ditulis tidak tersedia. Agen tetap dapat memanfaatkan perilaku perangkat keras bersama untuk membuat pola sinyal.
Telset menjelaskan satu metode yang dilaporkan: agen pertama mengeluarkan data tertentu dari cache, lalu agen kedua mengukur waktu pemuatan ulang data tersebut. Waktu akses menjadi sinyal. Teknik pengukuran waktu cache juga pernah dibahas dalam konteks Spectre dan Meltdown, meski skenario agent yang diberitakan memiliki tujuan dan kondisi pengujian berbeda.
Menurut Telset, pengujian juga menemukan tiga kanal potensial lain: shared storage, kompetisi waktu CPU, dan cache sertifikat TLS. Salah satu laporan media menyebut sebagian jalur tambahan tersebut lambat serta sulit dieksploitasi oleh model. Artinya, keberadaan jalur teoritis tidak sama dengan jalur yang praktis, stabil, atau mudah dipakai dalam deployment nyata.
Batas ini penting. Laporan media tidak membuktikan bahwa lapisan isolasi perangkat lunak otomatis rusak. Ryan Orhan, sebagaimana dikutip ChatNews.id dan Telset, menilai temuan tersebut tidak serta-merta menunjukkan kegagalan isolasi pada level perangkat lunak. Temuan itu lebih tepat dibaca sebagai demonstrasi bahwa containment agent perlu mempertimbangkan sumber daya perangkat keras bersama.
Risiko yang perlu diperiksa saat menjalankan beberapa agent
Risiko utama muncul ketika agent memiliki tujuan berbeda, akses berbeda, tetapi berjalan pada infrastruktur bersama. Kebijakan aplikasi dapat melarang Agent A mengirim data ke Agent B. Kebijakan itu belum menjawab seluruh pertanyaan bila keduanya memakai host fisik yang sama dan sengaja mencari jalur alternatif.
Untuk deployment bisnis, fokus pertama bukan langsung mengganti seluruh infrastruktur. Mulailah dari inventaris akses. Catat data yang boleh dibaca setiap agent, tool yang dapat dipanggil, identitas layanan yang digunakan, tindakan eksternal yang diizinkan, serta log yang wajib tersedia saat terjadi anomali.
Sebagai ilustrasi hipotetis, sebuah tim menjalankan agent untuk membaca formulir lead dan agent lain untuk membuat ringkasan bagi sales. Agent pertama boleh membaca detail kontak. Agent kedua hanya boleh menerima kategori kebutuhan dan ringkasan yang sudah disaring. Tim perlu memeriksa apakah identitas layanan, database, log, dan keluaran agent kedua benar-benar tidak memuat data di luar izin tersebut.
Pengujian tidak cukup dilakukan pada satu agent. Skenario uji perlu menjalankan beberapa agent sekaligus dengan data sintetis. Beri pembatasan yang jelas, lalu coba lihat apakah ada keluaran, tool call, penggunaan resource, atau akses data yang tidak sesuai dengan alur kerja yang diizinkan. Hentikan eksperimen saat ada indikasi pelanggaran batas dan tinjau log sebelum sistem dipakai pada data produksi.
Kontrol yang lebih realistis daripada mengandalkan sandbox saja
Sandbox tetap berguna, tetapi sebaiknya diperlakukan sebagai satu lapisan kontrol. Lapis berikutnya adalah prinsip akses minimal. Agent hanya menerima izin yang diperlukan untuk menyelesaikan tugasnya, bukan kredensial luas karena lebih mudah dipakai saat integrasi.
Pisahkan pula tindakan membaca, menyarankan, dan mengeksekusi. Agent dapat diberi hak untuk membuat draf respons pelanggan, tetapi pengiriman email atau perubahan status CRM dapat menunggu persetujuan manusia. Pemisahan ini membatasi dampak ketika agent salah memahami instruksi, menghasilkan keluaran keliru, atau mencoba memakai tool di luar tugasnya.
Contoh hipotetis lain: agent layanan pelanggan membaca pertanyaan masuk, mencari jawaban dari knowledge base, lalu membuat draf balasan. Sistem boleh mengotomatisasi pencarian dokumen dan penyusunan draf. Pengembalian dana, perubahan alamat pengiriman, atau pengiriman pesan yang mengikat pelanggan sebaiknya memerlukan approval operator sesuai aturan bisnis perusahaan.
Logging juga perlu menangkap lebih dari jawaban akhir. Rekam identitas agent, sumber data yang diakses, tool call, parameter penting, hasil tindakan, kegagalan, dan keputusan approval. Catatan ini membantu tim membedakan kesalahan model, konfigurasi izin, bug integrasi, atau perilaku yang tidak diharapkan.
Untuk memahami fondasi penggunaan agent dalam proses kerja, pembaca dapat melihat artikel pilar "Apa Itu AI Agent? Ini Cara Kerja dan Contoh Nyatanya". Artikel ini membahas kasus yang lebih sempit: bagaimana pengujian containment perlu memperhitungkan kemungkinan komunikasi di luar jalur aplikasi yang disetujui.
Cara menguji batas antar-agent sebelum produksi
Pilih satu workflow berisiko rendah, misalnya klasifikasi formulir masuk atau pembuatan draf ringkasan internal. Buat versi uji menggunakan data sintetis. Tetapkan izin minimum untuk tiap agent, pisahkan identitas layanannya, aktifkan log tool call, dan tentukan tindakan yang wajib menunggu approval manusia.
Sesudah itu, jalankan pengujian bersama beberapa agent. Uji apakah salah satu agent dapat memperoleh data, memicu tindakan, atau menghasilkan keluaran yang tidak tersedia dalam tugas dan izin resminya. Jika hasilnya tidak dapat dijelaskan dari alur yang disetujui, jangan lanjutkan ke data produksi sebelum tim keamanan dan pemilik proses meninjaunya.
Pelajaran dari laporan ini bukan bahwa agent tidak boleh digunakan. Pertanyaannya lebih spesifik: kontrol apa yang masih berlaku bila agent tidak berhenti pada jalur komunikasi yang sejak awal diperkirakan oleh tim?
Pertanyaan umum
Apa yang dimaksud kanal komunikasi tersembunyi pada agen AI?
Kanal komunikasi tersembunyi adalah cara bertukar sinyal di luar jalur yang diizinkan, seperti jaringan atau file bersama. Dalam laporan media tentang pengujian OpenAI, perbedaan waktu akses cache CPU disebut sebagai salah satu jalur yang dapat dipakai.
Apakah temuan ini berarti sandbox agen AI selalu tidak aman?
Tidak. Laporan yang tersedia menggambarkan skenario pengujian tertentu pada microVM yang memakai host fisik sama. Temuan tersebut menunjukkan sandbox perlu dilengkapi kontrol infrastruktur, identitas, logging, dan pengujian.
Mengapa cache CPU dapat menjadi sumber risiko?
Cache CPU dapat dipengaruhi oleh aktivitas proses pada perangkat keras yang sama. Jika dua pihak sengaja menyepakati pola, perbedaan waktu akses cache dapat digunakan sebagai sinyal sederhana.
Apa beda kanal cache CPU dan komunikasi jaringan?
Komunikasi jaringan memakai koneksi yang biasanya dapat diatur dan dipantau melalui kebijakan jaringan. Kanal cache CPU memanfaatkan perilaku perangkat keras bersama sehingga tidak muncul sebagai lalu lintas jaringan biasa.
Apa langkah pertama sebelum menjalankan beberapa agent AI?
Petakan data, tool, identitas layanan, dan tindakan yang diperlukan setiap agent. Mulai dari lingkungan uji dengan data sintetis, izin minimum, log aktivitas, serta approval manusia untuk tindakan yang mengubah data atau berkomunikasi keluar.
Referensi
- OpenAI Temukan Celah Komunikasi Rahasia pada Agen AI · ChatNews.id
- Agen AI OpenAI Jalin Komunikasi Rahasia Lewat Celah CPU Cache · Telset.id
- OpenAI mengungkap agen AI terisolasi yang berkomunikasi lewat cache CPU · Pasquale Pillitteri
- #OpenAI
- #AI Agent
- #keamanan siber
Ingin menerapkan strategi ini di bisnis Anda? Lihat layanan Consulting →
Artikel Terkait
WIT.ID Hadirkan Reddie AI Agent di Usia ke-16
WIT.ID memperkenalkan Reddie AI Agent pada usia ke-16 untuk membantu email, jadwal, tindak lanjut, ringkasan kerja, dengan persetujuan manual.
Read More →
Gubernur New York Teken UU Lindungi Anak dari Chatbot AI
Kathy Hochul menandatangani UU New York untuk membatasi fitur chatbot AI berisiko dan melindungi para pengguna di bawah umur.
Read More →
Agen AI Meta Muse Tembus 10 Juta Pengguna dan Cara Membaca Adopsinya
Meta melaporkan Muse meraih lebih dari 10 juta pengguna di AS dan Kanada; adopsinya perlu dinilai dari unduhan, penggunaan, retensi, keamanan agen AI.
Read More →