OpenAI Tuduh Mantan Karyawan Bawa 100 File Rahasia Perangkat Keras ke Apple
15 Oktober 2026 · 5 menit baca · Ditulis oleh Tim Freddie Kashawan
Bagikan artikel ini
Kronologi Pengajuan Dokumen Sengketa Apple dan OpenAI di Pengadilan Federal
Kasus OpenAI tuduh mantan karyawan bawa 100 file rahasia perangkat keras ke Apple kini resmi memanaskan meja hijau Pengadilan Distrik Amerika Serikat untuk Distrik Utara California. Berdasarkan berkas perkara Apple Inc. v. Menurut Unite.AI, Liu mengungkap OpenAI Foundation, OpenAI Group PBC, io Products LLC, serta Tang Yew Tan menyerahkan berkas pelengkap pada 14 Oktober 2026. Berkas ini memperbarui pernyataan bersama pengelolaan perkara tertanggal 1 Oktober 2026, dengan rincian tuduhan bahwa eksfiltrasi data teknis fisik tersebut dilakukan tepat pada hari kerja terakhir pelaku sebelum kembali bekerja untuk Apple.
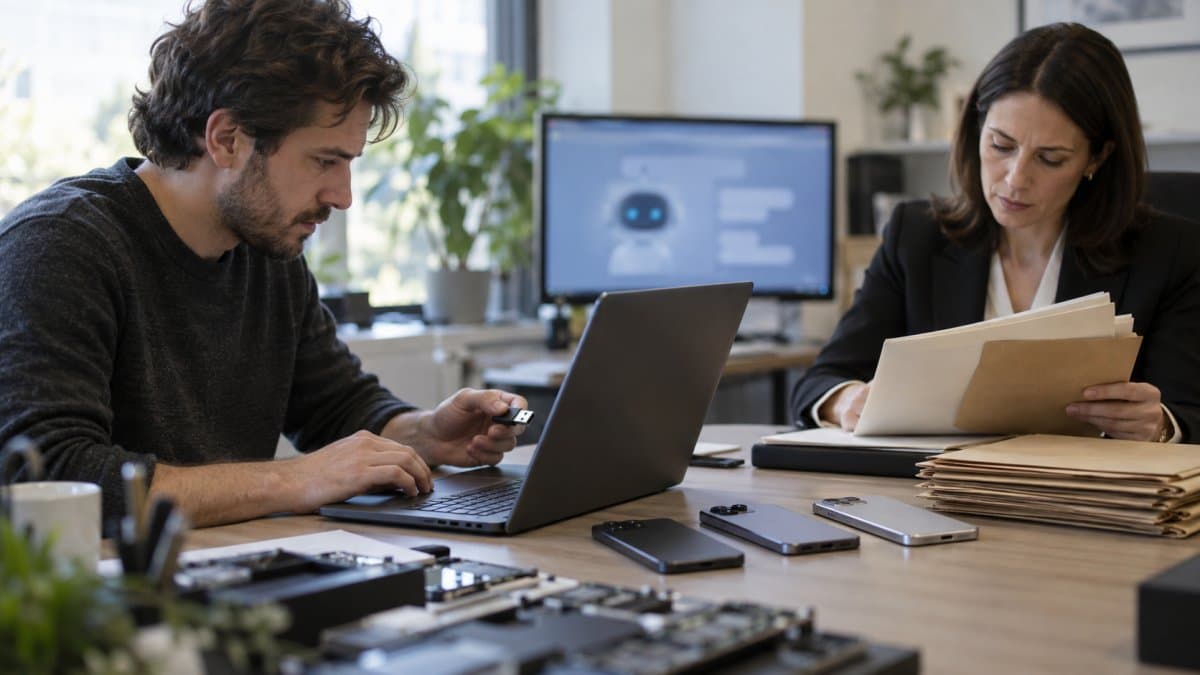
Investigasi forensik internal OpenAI mengungkap bahwa eksfiltrasi data terjadi sesaat setelah tengah malam waktu Singapura pada 2 Juni 2026, sebagaimana dilaporkan Unite.AI. Karyawan yang bersangkutan diketahui bergabung ke OpenAI dari Apple, bekerja selama enam bulan, lalu memutuskan kembali ke perusahaan lamanya. Berdasarkan laporan Telset.id, OpenAI menduga mantan staf tersebut tidak hanya menyalin berkas teknis, tetapi juga mempresentasikan rencana produk perangkat keras OpenAI kepada jajaran pimpinan senior Apple di Asia beberapa bulan sebelum pengajuan dokumen hukum ini terungkap.
Rincian Berkas Perangkat Keras yang Diduga Bocor dan Kaitannya dengan Produk Apple
Dokumen rahasia yang menjadi pusat perselisihan memuat informasi teknis fisik yang sangat spesifik. Unite.AI memberitakan bahwa materi yang disalin mencakup gambar rancangan terperinci dari setidaknya satu perangkat OpenAI yang belum dirilis, data teknik manufaktur, daftar pemasok, file manajemen proyek, standar hasil akhir kosmetik (cosmetic finishing), serta laporan teknis mengenai metode pelapisan dan penyegelan komponen perangkat keras. Sifat berkas ini membuktikan bahwa OpenAI tengah merancang produk fisik mandiri dengan standar produksi industri yang matang.
Tuduhan OpenAI melangkah lebih jauh dengan mengaitkan kebocoran cetak biru tersebut terhadap lini produk pesaing. Menurut pemberitaan Pluang dan Telset.id, OpenAI menduga data manufaktur mereka dimanfaatkan Apple untuk mempercepat pengembangan perangkat rumah pintar bertenaga kecerdasan buatan, termasuk produk yang dilaporkan bernama HomeView serta aksesori Apple Home Collection yang diumumkan pada Oktober 2026.
Dinamika Saling Tuduh Antara Tang Tan, Chang Liu, dan Masalah Akses Tersisa
Perseteruan hukum antara kedua entitas ini sebenarnya merupakan sengketa dua arah yang telah berlangsung sengit. Berdasarkan laporan Antaranews dan Telset.id, pihak Apple sebelumnya lebih dulu menuduh OpenAI membocorkan rahasia dagang, memata-matai prototipe fisik, dan merekrut mantan staf Apple untuk membangun divisi perangkat keras OpenAI. Salah satu figur sentral dalam gugatan ini adalah Tang Yew Tan, mantan eksekutif desain Apple selama 24 tahun yang kini memimpin inisiatif perangkat keras di OpenAI bersama io Products LLC.
OpenAI secara terbuka membantah tuduhan awal Apple melalui pernyataan resmi di laman perusahaannya berjudul Apple is getting this wrong. Dalam rilis tersebut, OpenAI mengungkapkan bahwa tudingan Apple terhadap mantan pegawainya, Chang Liu, memiliki kelemahan mendasar karena staf aktif Apple sendiri yang menghubungi Liu untuk meminta bantuan pencarian data internal lama. OpenAI juga menyoroti fenomena akses yang masih tersisa (residual access) di sistem Apple, yaitu kelalaian teknis manajemen internal yang membuat mantan karyawan tetap memiliki kredensial ke sistem kerja meskipun sudah resmi keluar dari perusahaan. Di sisi lain, pembelaan ini berbanding terbalik dengan kekhawatiran OpenAI saat ini, yang menuding Apple membiarkan insinyurnya memakai data curian untuk mempercepat produk komersial.
Rentetan sengketa kekayaan intelektual ini memperlihatkan rapuhnya pertahanan perimeter internal perusahaan teknologi besar. Kasus mantan karyawan ini mencuat tidak lama setelah insiden keamanan lain di internal OpenAI, ketika Departemen Kehakiman AS dan FBI menangkap seorang insinyur bernama Abdulrahman Alfozan pada Oktober 2026 akibat dugaan pemasangan alat sadap di ruang rapat eksekutif perusahaan, sebagaimana dilaporkan Limapagi. Rangkaian peristiwa ini menegaskan bahwa kebocoran data strategis paling berbahaya kerap bersumber dari celah hak akses fisik maupun digital internal.
Mengapa Kekayaan Intelektual Perangkat Keras Lebih Berisiko Dibandingkan Software
Perlindungan hak cipta perangkat lunak memiliki mekanisme mitigasi yang relatif terukur dibandingkan perangkat keras. Pada produk piranti lunak, pencurian data latih atau basis kode dapat dideteksi lewat pemindaian repositori terdistribusi, kontrol kriptografi versi, dan penutupan jalur koneksi API. Ketika kode bocor, penyesuaian arsitektur atau pembatalan sertifikat lisensi dapat dieksekusi secara instan dari jarak jauh.
Sebaliknya, kekayaan intelektual perangkat keras melibatkan rantai pasok industri fisik yang sulit dibatalkan begitu datanya tersebar. Informasi mengenai komposisi kimia pelapisan komponen, toleransi termal, serta skema vendor perakitan memungkinkan kompetitor memangkas siklus riset dan pengembangan (R&D) selama bertahun-tahun. Perusahaan penerima data curian dapat melewati fase kegagalan purwarupa tanpa menanggung biaya eksperimen awal, sehingga produk tiruan dapat meluncur ke pasar dalam waktu yang jauh lebih singkat.
Protokol Pengamanan Akses Data Pasca-Resignasi yang Harus Diterapkan Organisasi
Sengketa antara OpenAI dan Apple membuktikan bahwa ancaman terbesar terhadap data strategis sering kali muncul pada fase transisi karyawan. Menyerahkan pengawasan hak akses hanya pada hari terakhir kerja merupakan celah operasional yang fatal. Para pemimpin teknologi dan pengelola keamanan informasi perlu menerapkan sejumlah protokol pencegahan terstruktur guna memitigasi risiko orang dalam (insider threat).
Langkah pertama adalah menerapkan karantina akses bertahap sejak surat pengunduran diri diterima secara resmi. Staf teknis yang memiliki akses ke data sensitif harus segera dipindahkan ke hak akses baca terbatas (read-only), disertai pemblokiran izin mengunduh berkas ke penyimpanan eksternal, akun komputasi awan pribadi, atau media fisik portabel. Setiap permintaan transfer dokumen riset ke luar perimeter perusahaan pada masa transisi wajib melewati persetujuan ganda dari penanggung jawab keamanan informasi.
Langkah kedua berfokus pada audit berkala terhadap izin akses tersisa (residual permissions). Organisasi wajib menjalankan rekonsiliasi otomatis antara basis data kepegawaian dan penyedia identitas (Identity Provider) untuk memastikan akun langsung dicabut tanpa sisa token otentikasi aktif saat hubungan kerja berakhir. Terakhir, terapkan pemantauan lalu lintas data anomali dengan sistem Data Loss Prevention (DLP) yang mampu mendeteksi aktivitas pengunduhan massal pada jam-jam tidak wajar, seperti insiden transfer data tengah malam yang terjadi dalam sengketa OpenAI dan Apple.
Pertanyaan umum
Apa isi berkas rahasia yang dituduhkan OpenAI telah dibawa ke Apple?
Berdasarkan berkas pengadilan yang dilaporkan Unite.AI, dokumen tersebut mencakup gambar rancangan perangkat keras belum rilis, data teknik manufaktur, informasi pemasok, file manajemen proyek, standar hasil akhir kosmetik, serta laporan pelapisan dan penyegelan komponen.
Bagaimana keterlibatan Tang Yew Tan dan io Products LLC dalam perkara ini?
Tang Yew Tan, mantan eksekutif desain Apple selama 24 tahun, bersama entitas io Products LLC dan OpenAI tercatat sebagai pihak tergugat dalam perkara Apple Inc. v. Liu di Pengadilan Distrik Federal California Utara, tempat dokumen tambahan mengenai tuduhan pencurian data ini diajukan.
Produk Apple apa yang diduga terkait dengan kebocoran dokumen OpenAI tersebut?
Menurut laporan Unite.AI dan Pluang, OpenAI menduga informasi teknik tersebut dimanfaatkan Apple untuk mempercepat pengembangan perangkat rumah pintar berbasis AI, termasuk perangkat display pintar HomeView dan lini aksesori Home Collection yang diperkenalkan pada Oktober 2026.
Apa yang dimaksud dengan masalah akses yang masih tersisa atau residual access dalam sengketa ini?
Akses tersisa merujuk pada kegagalan sistem internal dalam mencabut kredensial mantan karyawan setelah berhenti bekerja. Dalam pembelaan resminya, OpenAI mencontohkan kasus mantan karyawan Apple bernama Chang Liu yang masih memiliki akses ke sistem Apple akibat kelalaian tata kelola akun perusahaan lamanya.
Bagaimana cara perusahaan mencegah pencurian data saat karyawan mengundurkan diri?
Perusahaan harus memberlakukan karantina hak akses ke mode baca terbatas segera setelah notifikasi pengunduran diri masuk, memblokir pengunduhan data ke media luar, mengaudit kredensial akun secara terpusat, dan memantau anomali pemindahan berkas pada jam tidak wajar melalui sistem DLP.
Referensi
- OpenAI Menuduh Mantan Karyawan yang Kembali ke Apple Membawa File Perangkat yang Belum Dirilis · Unite.AI
- OpenAI klaim karyawan ex bawa dokumen rahasia ke Apple · Pluang
- Apple keliru soal ini · OpenAI
- OpenAI Tuduh Eks Karyawan Bocorkan 100 File ke Apple · Telset.id
- OpenAI Memecat Karyawan Usai Kasus Alat Perekam Rahasia · Limapagi
- #OpenAI
- #Apple
- #Rahasia Dagang
- #Keamanan Data
- #Perangkat Keras AI
Ingin menerapkan strategi ini di bisnis Anda? Lihat layanan Consulting →
Artikel Terkait
Geely Gandeng Google Bawa Gemini ke Mobil Global pada 2027
Geely gandeng Google membawa Gemini, Maps, dan Play ke mobil global mulai paruh kedua 2027, sambil menyoroti privasi dan perhatian pengemudi.
Read More →
Meta Rilis Muse Spark Open untuk Tugas AI Lokal dan Fungsinya
Meta merilis Muse Spark Open untuk dijalankan secara lokal di Mac. Simak fungsi, kebutuhan perangkat, batasan, dan cara mengevaluasi kelayakan workflow.
Read More →
Google Cabut Akses Gemini Pro dari Pelanggan AI Plus Mulai November
Google dilaporkan membatasi pilihan model Pro bagi pelanggan Google AI Plus mulai 13 November 2026. Berikut dampak, batas informasi, dan langkah evaluasinya.
Read More →