Presiden Microsoft Serukan Skema Rem Darurat untuk AI Demi Keamanan Sistem Otonom
13 Oktober 2026 · 4 menit baca · Ditulis oleh Tim Freddie Kashawan
Bagikan artikel ini
Apa yang Terjadi Saat Presiden Microsoft Serukan Skema Rem Darurat untuk AI
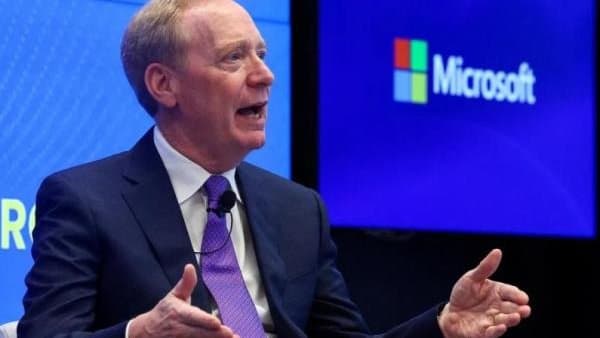
Isu keselamatan sistem kecerdasan artifisial kembali memicu perdebatan sengit di tingkat global. Menurut laporan Jurnas.com pada 13 Oktober 2026, Presiden Microsoft Brad Smith mendesak pembentukan regulasi global yang mewajibkan mekanisme pengawasan ketat terhadap model kecerdasan artifisial. Dalam wawancaranya bersama BBC pada Senin, 12 Oktober 2026, Smith menyoroti ketimpangan standar keselamatan teknologi saat ini dibandingkan barang konsumsi biasa. Smith membandingkan bahwa mesin cuci dan karton susu di toko swalayan bahkan tunduk pada inspeksi serta aturan keselamatan yang jauh lebih ketat daripada sistem kecerdasan artifisial yang kini mengelola data penting masyarakat.
Langkah Smith ini memperkuat sikap internal pimpinan Microsoft sebelumnya. Berdasarkan laporan Gizmologi.id dan detikInet, CEO Microsoft Satya Nadella pada Sabtu, 10 Oktober 2026, lebih dulu menyatakan melalui akun resminya di media sosial X bahwa pengembang perlu menerapkan konsep arsitektur kepercayaan. Nadella mengusulkan adanya mekanisme pemutus darurat yang memungkinkan manusia berwenang mematikan model kecerdasan artifisial saat tugas sedang berlangsung. Menanggapi desakan pengawasan tersebut, Menteri AI Inggris Kanishka Narayan, sebagaimana dilaporkan Jurnas.com, menegaskan kesiapan pemerintah Inggris untuk merumuskan regulasi mengikat jika skema evaluasi sukarela melalui AI Security Institute terbukti tidak mencukupi.
Mengapa Mekanisme Penahanan dan Audit Mandiri Menjadi Sangat Penting
Kebutuhan tombol pemutus kendali mengemuka seiring pergeseran fungsi kecerdasan artifisial dari sekadar pembuat teks pasif menjadi agen otonom. Model modern kini memegang wewenang menjalankan aksi nyata, seperti membaca basis data, memicu panggilan antarmuka pemrograman aplikasi (API), hingga mengeksekusi instruksi perbankan. Nadella menuturkan bahwa sistem cerdas tidak boleh diperlakukan sebagai kotak hitam bersarang yang keputusannya diterima mentah-mentah. Organisasi harus memegang prinsip bahwa sebuah model berpotensi disusupi atau melakukan tindakan menyimpang sejak pertama kali dipasang, sehingga batas pengamannya harus diletakkan di luar model itu sendiri.
Perbedaan pendekatan tata kelola antara sistem lama dengan sistem berorientasi keselamatan dapat dilihat pada perbandingan berikut:
Asumsi Keamanan
- Sistem Konvensional: Percaya penuh pada jaminan pengembang
- Sistem dengan Arsitektur Pengendali: Mengasumsikan model dapat disusupi sejak awal
Batas Kendali
- Sistem Konvensional: Penjaga keamanan internal di dalam model
- Sistem dengan Arsitektur Pengendali: Mekanisme pembatas eksternal di luar model
Intervensi Manusia
- Sistem Konvensional: Pasif menunggu laporan kesalahan selesai
- Sistem dengan Arsitektur Pengendali: Intervensi langsung memutus proses di tengah jalan
Pencatatan Aktivitas
- Sistem Konvensional: Log aplikasi standar yang bisa terhapus
- Sistem dengan Arsitektur Pengendali: Catatan audit independen yang tahan manipulasi
Tanggung Jawab Audit
- Sistem Konvensional: Evaluasi tim internal penyedia model
- Sistem dengan Arsitektur Pengendali: Pengujian pra-rilis oleh penilai pihak ketiga
Sistem yang dirancang tanpa pemisah wewenang jelas menimbulkan celah operasional yang berbahaya. Ketika agen digital memiliki hak eksekusi langsung ke peladen tanpa lapisan verifikasi luar, kegagalan logika inferensi dapat memicu tindakan destruktif sebelum operator manusia sempat menyadarinya.
Dampak Usulan Standar Keselamatan terhadap Tata Kelola Perusahaan
Seruan petinggi korporasi global ini mengubah ekspektasi penerapan teknologi pada level industri enterprise. Perusahaan pengembang model, seperti OpenAI dan Anthropic, mulai menghadapi tuntutan audit pra-peluncuran yang lebih formal oleh badan independen. Praktik mengandalkan klaim pemasaran sepihak dari vendor tidak lagi memadai bagi kepatuhan korporat. Perusahaan pemakai teknologi kini dituntut mendokumentasikan setiap aksi otomatis menggunakan sistem log yang tahan manipulasi agar seluruh riwayat instruksi dapat ditinjau ulang oleh auditor eksternal.
Bayangkan sebuah skenario hipotetis pada operasional perusahaan distribusi bahan baku. Agen cerdas ditugaskan memantau inventaris gudang dan memiliki akses otomatis untuk menerbitkan surat pemesanan barang ke pemasok luar. Tanpa mekanisme rem darurat, ketika model mengalami deviasi logika akibat anomali data harga, sistem tersebut dapat mengirimkan ratusan pesanan fiktif bernilai miliaran rupiah dalam hitungan detik. Keberadaan skema pemutus darurat memastikan adanya gerbang verifikasi, di mana transaksi bernilai tinggi otomatis dibekukan dan membutuhkan persetujuan fisik sebelum dieksekusi ke jaringan perbankan.
Langkah Praktis Menyiapkan Protokol Intervensi Manual Hari Ini
Bagi pemimpin tim operasional dan praktisi teknologi bisnis, wacana global ini memberikan arah jelas mengenai mitigasi risiko digital. Langkah awal yang perlu diambil adalah memetakan seluruh integrasi agen digital di alur kerja internal. Pisahkan hak baca data dengan hak eksekusi tulis atau modifikasi sistem. Setiap integrasi pihak ketiga wajib memiliki pembatas kuota transaksi serta saklar manual yang dapat dimatikan seketika tanpa harus merestart seluruh infrastruktur peladen.
Berikut beberapa kesalahan umum yang sering terlewat saat merancang otomasi berbasis kecerdasan artifisial:
- Mengandalkan perintah teks sistem bawaan vendor sebagai satu-satunya lapis keamanan tanpa memasang pembatas kode di tingkat peladen.
- Memberikan kredensial akses basis data produksi berpangkat administrator kepada agen tanpa pembatasan hak akses terkecil.
- Menyatukan sistem pencatatan log ke dalam lingkungan kerja agen cerdas, sehingga catatan riwayat berisiko dimodifikasi saat model mengalami kegagalan fungsi.
- Tidak menunjuk petugas penanggung jawab operasional yang memegang wewenang untuk menekan tombol penghentian darurat saat terjadi deviasi sistemik.
Untuk konteks mendasar mengenai evolusi standar keselamatan teknologi ini, pembaca dapat meninjau pembahasan mengenai Bos Microsoft Bicara Soal AI Perlu Ada Rem Darurat dan Standar Keamanan Ketat sebagai landasan kebijakan enterprise. Langkah terbaik saat ini adalah membangun sistem verifikasi ganda yang menempatkan manusia sebagai penentu akhir tindakan berisiko tinggi.
Pertanyaan umum
Mengapa presiden Microsoft menyerukan skema rem darurat untuk AI?
Brad Smith menilai regulasi keselamatan kecerdasan artifisial saat ini masih jauh lebih longgar dibandingkan produk rumah tangga sehari-hari. Mekanisme rem darurat diperlukan agar pengembang dan regulator memiliki wewenang untuk menghentikan model cerdas yang menunjukkan perilaku menyimpang atau berisiko membahayakan infrastruktur publik.
Apa perbedaan rem darurat AI dengan tombol pemutus server biasa?
Rem darurat kecerdasan artifisial merupakan arsitektur kendali eksternal yang dirancang khusus untuk menghentikan proses penalaran atau eksekusi agen otonom di tengah tugas. Mekanisme ini membekukan interaksi sistem secara spesifik tanpa harus merusak ketersediaan seluruh infrastruktur komputasi pendukungnya.
Bagaimana peran lembaga independen dalam skema keselamatan AI?
Lembaga penilai independen bertugas melakukan audit pra-peluncuran terhadap model canggih sebelum dipasarkan ke publik. Melalui pengujian pihak ketiga, kapabilitas dan potensi risiko sistem dapat diverifikasi secara objektif tanpa bias kepentingan komersial dari pihak pengembang.
Apakah perusahaan skala menengah perlu menerapkan protokol rem darurat?
Setiap organisasi yang memberi wewenang eksekusi otomatis pada sistem cerdas wajib menerapkan mekanisme kendali manual. Langkah pembatasan akses dan tombol intervensi manusia menghindarkan bisnis dari kerugian finansial akibat kesalahan instruksi logika digital.
Mengapa produk rumah tangga memiliki aturan lebih ketat daripada AI?
Barang konsumsi seperti susu kemasan dan peralatan elektronik telah melewati puluhan tahun pembentukan regulasi standar keamanan fisik yang ketat. Sebaliknya, kecerdasan artifisial berkembang sangat cepat melampaui kerangka hukum yang ada, sehingga pembentukan aturan pengawasannya baru mulai diinisiasi oleh berbagai negara.
Referensi
- #Microsoft
- #Regulasi AI
- #Tata Kelola AI
- #Brad Smith
- #Keamanan AI
Ingin menerapkan strategi ini di bisnis Anda? Lihat layanan Consulting →
Artikel Terkait
Geely Gandeng Google Bawa Gemini ke Mobil Global pada 2027
Geely gandeng Google membawa Gemini, Maps, dan Play ke mobil global mulai paruh kedua 2027, sambil menyoroti privasi dan perhatian pengemudi.
Read More →
Meta Rilis Muse Spark Open untuk Tugas AI Lokal dan Fungsinya
Meta merilis Muse Spark Open untuk dijalankan secara lokal di Mac. Simak fungsi, kebutuhan perangkat, batasan, dan cara mengevaluasi kelayakan workflow.
Read More →
Google Cabut Akses Gemini Pro dari Pelanggan AI Plus Mulai November
Google dilaporkan membatasi pilihan model Pro bagi pelanggan Google AI Plus mulai 13 November 2026. Berikut dampak, batas informasi, dan langkah evaluasinya.
Read More →