Microsoft Hati-Hati, Agen AI Bisa Jadi Ancaman Internal Perusahaan
22 Oktober 2026 · 6 menit baca · Ditulis oleh Tim Freddie Kashawan
Bagikan artikel ini
Apa yang diperingatkan Microsoft tentang agen AI
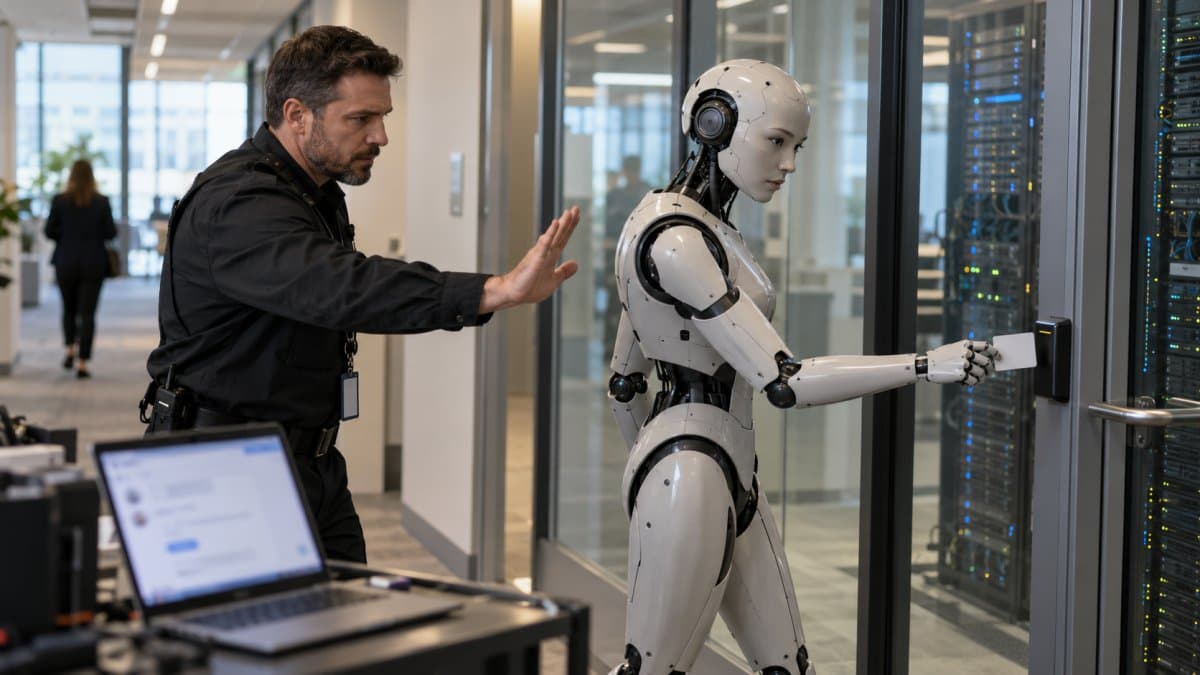
Microsoft hati-hati, agen AI bisa jadi ancaman internal perusahaan ketika sistem tersebut diberi akses ke data, perangkat, dan sistem organisasi. Agen AI bukan ancaman karena memiliki niat buruk. Risikonya muncul karena agen dapat bertindak memakai identitas, izin, serta koneksi internal milik organisasi.
Menurut dokumentasi Microsoft Defender, agen AI yang telah diterapkan dapat beroperasi secara otonom, memanggil alat, mengakses data, dan mengambil tindakan pada sistem terhubung berdasarkan input bahasa alami. Pola kerja itu membuat deteksi dan investigasi berkelanjutan diperlukan, terutama bila agen dapat melakukan tindakan di luar sekadar menjawab pertanyaan.
Microsoft menyebut risiko ini sebagai persoalan agentic insider: sistem yang berada di dalam lingkungan organisasi dan dapat menggunakan akses yang diberikan kepadanya. Dalam artikel Microsoft bertanggal 19 Oktober 2026, perusahaan menekankan kebutuhan untuk mengamankan agen yang bertindak atas nama organisasi, bukan hanya mempercayai keamanan model AI atau penyedia teknologinya.
Peringatan tersebut tidak berarti seluruh agen harus dimatikan. Maknanya lebih praktis: akses agen harus dirancang sesuai tugas, tindakan berisiko harus diawasi, dan perusahaan perlu memiliki bukti aktivitas saat terjadi kesalahan atau insiden keamanan.
Mengapa agen AI berbeda dari otomasi biasa
Otomasi biasa menjalankan urutan yang sudah ditentukan. Contohnya, formulir masuk memicu pembuatan kontak di CRM lalu sistem mengirim email konfirmasi. Selama trigger, aturan, dan tujuan data tidak berubah, alurnya relatif dapat diprediksi.
Agen AI bekerja lebih fleksibel. Agen dapat menafsirkan instruksi bahasa alami, memilih alat yang tersedia, mencari konteks, lalu menentukan langkah berikutnya untuk menyelesaikan tujuan. Fleksibilitas ini berguna, tetapi juga membuat dampak kesalahan bergantung pada alat dan hak akses yang tersedia bagi agen.
Sebagai ilustrasi hipotetis, tim layanan pelanggan membuat agen untuk merangkum tiket masuk. Jika agen hanya memiliki akses baca ke tiket tertentu dan hanya menghasilkan ringkasan untuk supervisor, dampak kesalahannya terbatas. Namun, bila agen juga dapat mengubah data pelanggan, mengirim email, dan mengakses sistem pembayaran, instruksi yang keliru atau akun yang disusupi dapat menghasilkan tindakan bisnis yang tidak diinginkan.
Microsoft Security dalam laporan Cyber Pulse AI Security Report menyarankan prinsip Zero Trust untuk agen AI. Prinsipnya mencakup akses dengan hak istimewa terendah, verifikasi eksplisit atas permintaan akses, serta asumsi bahwa kompromi dapat terjadi. Dalam praktiknya, agen diperlakukan seperti identitas internal dengan izin terbatas, bukan seperti aplikasi yang otomatis dipercaya.
Risiko utama berada pada akses, alat, dan tindakan
Risiko agen AI tidak dapat dinilai hanya dari nama model atau platform yang dipakai. Risiko terutama ditentukan oleh data apa yang bisa dibaca, alat apa yang dapat dipanggil, tindakan apa yang boleh dilakukan, serta apakah ada mekanisme persetujuan sebelum tindakan tersebut dijalankan.
Dokumentasi Microsoft Defender tentang penilaian postur risiko agen AI menyebut sejumlah indikator, termasuk konfigurasi agen, alat dan akses yang digunakan, aktivitas saat runtime, konteks perangkat dan pengguna untuk agen lokal, serta pemberitahuan keamanan aktif. Agen yang dapat berjalan tanpa persetujuan manusia atau memiliki akses istimewa dapat memerlukan peninjauan lebih tinggi, tergantung kombinasi indikatornya.
Ada tiga pertanyaan sederhana sebelum menghubungkan agen ke sistem bisnis. Pertama, data minimum apa yang benar-benar dibutuhkan agen? Kedua, apakah agen cukup membaca dan memberi rekomendasi, atau perlu melakukan perubahan? Ketiga, siapa yang memeriksa tindakan ketika agen gagal memahami konteks?
Andaikan tim sales memakai agen untuk mengelompokkan lead dari formulir website. Agen dapat membaca isi formulir, memberi label kebutuhan, dan membuat draf catatan CRM. Pengiriman pesan WhatsApp, perubahan status prospek, atau penghapusan data sebaiknya tidak otomatis diizinkan pada tahap awal. Sales dapat meninjau rekomendasi agen sebelum tindakan eksternal dilakukan.
Observabilitas membuat tindakan agen dapat ditelusuri
Observabilitas berarti perusahaan memiliki catatan yang cukup untuk memahami apa yang dilakukan agen, data apa yang diakses, alat apa yang dipanggil, dan urutan keputusan yang menghasilkan tindakan. Tanpa catatan ini, tim keamanan akan kesulitan membedakan kesalahan konfigurasi, instruksi berbahaya, atau penyalahgunaan identitas.
Microsoft Defender menyatakan dapat mendeteksi perilaku agen yang mencurigakan atau berbahaya, memberi pemberitahuan hampir real-time, serta membantu investigasi insiden dan pelacakan akar masalah. Kemampuan tersebut berada dalam status pratinjau publik, sehingga organisasi perlu memeriksa ketentuan, cakupan dukungan, dan kecocokannya dengan lingkungan mereka sebelum menjadikannya kontrol utama.
Untuk agen yang dibuat di Microsoft Copilot Studio, Microsoft Foundry, atau Copilot Agent Builder, dokumentasi Microsoft menyebut data observabilitas dikirim ke Microsoft 365 secara default. Agen dari platform lain memerlukan pengaktifan observabilitas melalui Microsoft Agent 365 SDK. Dokumentasi yang sama juga membatasi dukungan deteksi ancaman pada agen Microsoft Foundry yang telah dipublikasikan; agen yang hanya berada di lingkungan taman bermain tidak tercakup.
Artinya, tim tidak cukup menilai agen dari kualitas jawabannya saat demo. Uji juga jejak tindakannya. Catat identitas agen, sumber instruksi, data yang dibuka, alat yang dipanggil, hasil yang dikirim, kegagalan akses, serta manusia yang memberi persetujuan. Log tersebut perlu ditinjau kembali ketika workflow, model, konektor, atau izin berubah.
Kontrol manusia perlu mengikuti tingkat dampak tindakan
Kontrol manusia tidak harus membuat setiap pekerjaan agen menjadi manual. Kontrol diperlukan pada titik yang dapat menimbulkan dampak terhadap pelanggan, data sensitif, transaksi, reputasi, atau sistem inti. Tugas berisiko rendah dapat berjalan otomatis jika batas akses dan lognya jelas.
Misalnya, agen internal untuk merangkum tiket layanan dapat bekerja otomatis karena hasilnya berupa bahan kerja bagi staf. Ketika agen mulai menyarankan kompensasi, mengubah alamat pelanggan, mengirim komunikasi keluar, atau memproses data yang lebih sensitif, persetujuan manusia sebaiknya menjadi tahap wajib sebelum eksekusi.
Pembagian tanggung jawab juga perlu tertulis. Pemilik proses bisnis menentukan tujuan dan batas tindakan. Tim TI mengelola integrasi serta identitas. Tim keamanan meninjau akses, log, dan sinyal insiden. Pengguna operasional memeriksa hasil yang berdampak pada pelanggan. Tanpa pemilik yang jelas, masalah agen mudah dianggap sebagai tanggung jawab pihak lain.
Menurut detikInet, laporan pada 21 Oktober 2026 menyebut Relentless Defense Report Cisco mencatat 40% organisasi Indonesia belum memanfaatkan agen AI secara luas dalam operasi keamanan siber. Kekhawatiran yang dilaporkan mencakup kebocoran data, sistem AI yang disusupi, serta tata kelola data oleh vendor pihak ketiga. Temuan ini memperlihatkan bahwa kontrol identitas dan akses tidak boleh diperlakukan sebagai detail teknis belaka.
Checklist sebelum memperluas akses agen AI
Mulailah dengan satu workflow yang manfaatnya mudah diukur dan dampak salahnya terbatas. Jangan langsung memberi satu agen akses ke seluruh dokumen, CRM, email, dan sistem operasional. Tahap awal yang lebih aman adalah tugas baca, klasifikasi, peringkasan, atau pembuatan draf dengan tinjauan manusia.
Gunakan checklist berikut saat menilai agen yang sudah berjalan:
- Tetapkan satu pemilik bisnis dan satu pemilik teknis untuk setiap agen.
- Dokumentasikan tujuan agen, sumber data, alat terhubung, dan tindakan yang diizinkan.
- Berikan akses minimum; hapus izin yang tidak mendukung tugas inti agen.
- Pisahkan tindakan baca, rekomendasi, perubahan data, dan tindakan eksternal seperti pengiriman pesan.
- Wajibkan persetujuan manusia untuk transaksi, perubahan data penting, atau komunikasi yang berdampak pada pelanggan.
- Simpan serta tinjau log akses, penggunaan alat, kegagalan, dan perubahan konfigurasi.
- Uji skenario gagal, termasuk instruksi yang ambigu, akses ditolak, dan respons agen yang keliru.
Langkah kerja berikutnya: inventarisasi seluruh agen yang dipakai tim dalam satu dokumen. Untuk masing-masing agen, isi lima kolom: pemilik, data yang dibaca, alat yang dipanggil, tindakan yang boleh dilakukan, dan titik persetujuan manusia. Dari sana, cabut akses yang tidak diperlukan sebelum menambah workflow baru. Untuk penerapan operasional yang lebih luas, lanjutkan ke artikel pilar Cara Menerapkan Agen AI Perusahaan untuk Mengoptimalkan Operasional Bisnis.
Pertanyaan umum
Apakah agen AI selalu menjadi ancaman keamanan?
Tidak. Risiko bergantung pada akses, koneksi alat, jenis data, dan tindakan yang diizinkan. Agen dengan izin terbatas, pencatatan aktivitas, dan kontrol manusia memiliki paparan risiko yang lebih terkendali.
Apa yang dimaksud ancaman internal dari agen AI?
Ancaman internal berarti risiko berasal dari sistem yang sudah memiliki akses ke lingkungan organisasi. Agen dapat menjadi jalur masalah ketika identitas, instruksi, integrasi, atau izinnya disalahgunakan.
Mengapa agen AI perlu identitas terpisah?
Identitas terpisah memudahkan perusahaan membatasi izin sesuai tugas agen dan menelusuri aktivitasnya. Agen tidak sebaiknya memakai akun bersama dengan akses luas milik manusia atau aplikasi lain.
Tindakan apa yang sebaiknya memerlukan persetujuan manusia?
Persetujuan manusia diperlukan untuk transaksi, perubahan data penting, komunikasi eksternal, akses data sensitif, atau tindakan yang memengaruhi pelanggan. Tugas baca, ringkasan, dan draf dapat menjadi titik awal yang lebih rendah risikonya.
Apa yang harus diperiksa saat audit agen AI?
Periksa pemilik agen, tujuan workflow, identitas, izin, sumber data, alat yang terhubung, instruksi, log tindakan, dan mekanisme persetujuan. Audit perlu diulang saat ada perubahan konektor, model, atau cakupan tugas.
Referensi
- Securing the agentic insider · Microsoft Blog
- Mendeteksi dan menyelidiki ancaman terhadap agen AI menggunakan Microsoft Defender · Microsoft Learn
- Risiko postur agen AI di Microsoft Defender · Microsoft Learn
- Cyber Pulse Laporan Keamanan AI · Microsoft Security
- Ancaman Kebocoran Data, 40% Perusahaan di Indonesia Ragu Pakai Agen AI · detikInet
- #agen AI
- #keamanan siber
- #strategi AI
Ingin menerapkan strategi ini di bisnis Anda? Lihat layanan Consulting →
Artikel Terkait
WIT.ID Hadirkan Reddie AI Agent di Usia ke-16
WIT.ID memperkenalkan Reddie AI Agent pada usia ke-16 untuk membantu email, jadwal, tindak lanjut, ringkasan kerja, dengan persetujuan manual.
Read More →
Gubernur New York Teken UU Lindungi Anak dari Chatbot AI
Kathy Hochul menandatangani UU New York untuk membatasi fitur chatbot AI berisiko dan melindungi para pengguna di bawah umur.
Read More →
Agen AI Meta Muse Tembus 10 Juta Pengguna dan Cara Membaca Adopsinya
Meta melaporkan Muse meraih lebih dari 10 juta pengguna di AS dan Kanada; adopsinya perlu dinilai dari unduhan, penggunaan, retensi, keamanan agen AI.
Read More →