Tata Kelola AI di Perusahaan, Aturan Sederhana Sebelum Karyawan Memasukkan Data Bisnis ke AI
9 Oktober 2026 · 6 menit baca · Ditulis oleh Tim Freddie Kashawan
Bagikan artikel ini
Di banyak perusahaan, AI masuk bukan lewat keputusan manajemen, melainkan lewat karyawan yang diam-diam mencobanya. Laporan keuangan ditempel ke kolom chat untuk dirangkum, strategi pemasaran dimasukkan untuk dipertajam, kode aplikasi diunggah untuk diperbaiki. Niatnya baik, tetapi tidak ada yang pernah memutuskan data apa yang boleh keluar dari perusahaan.
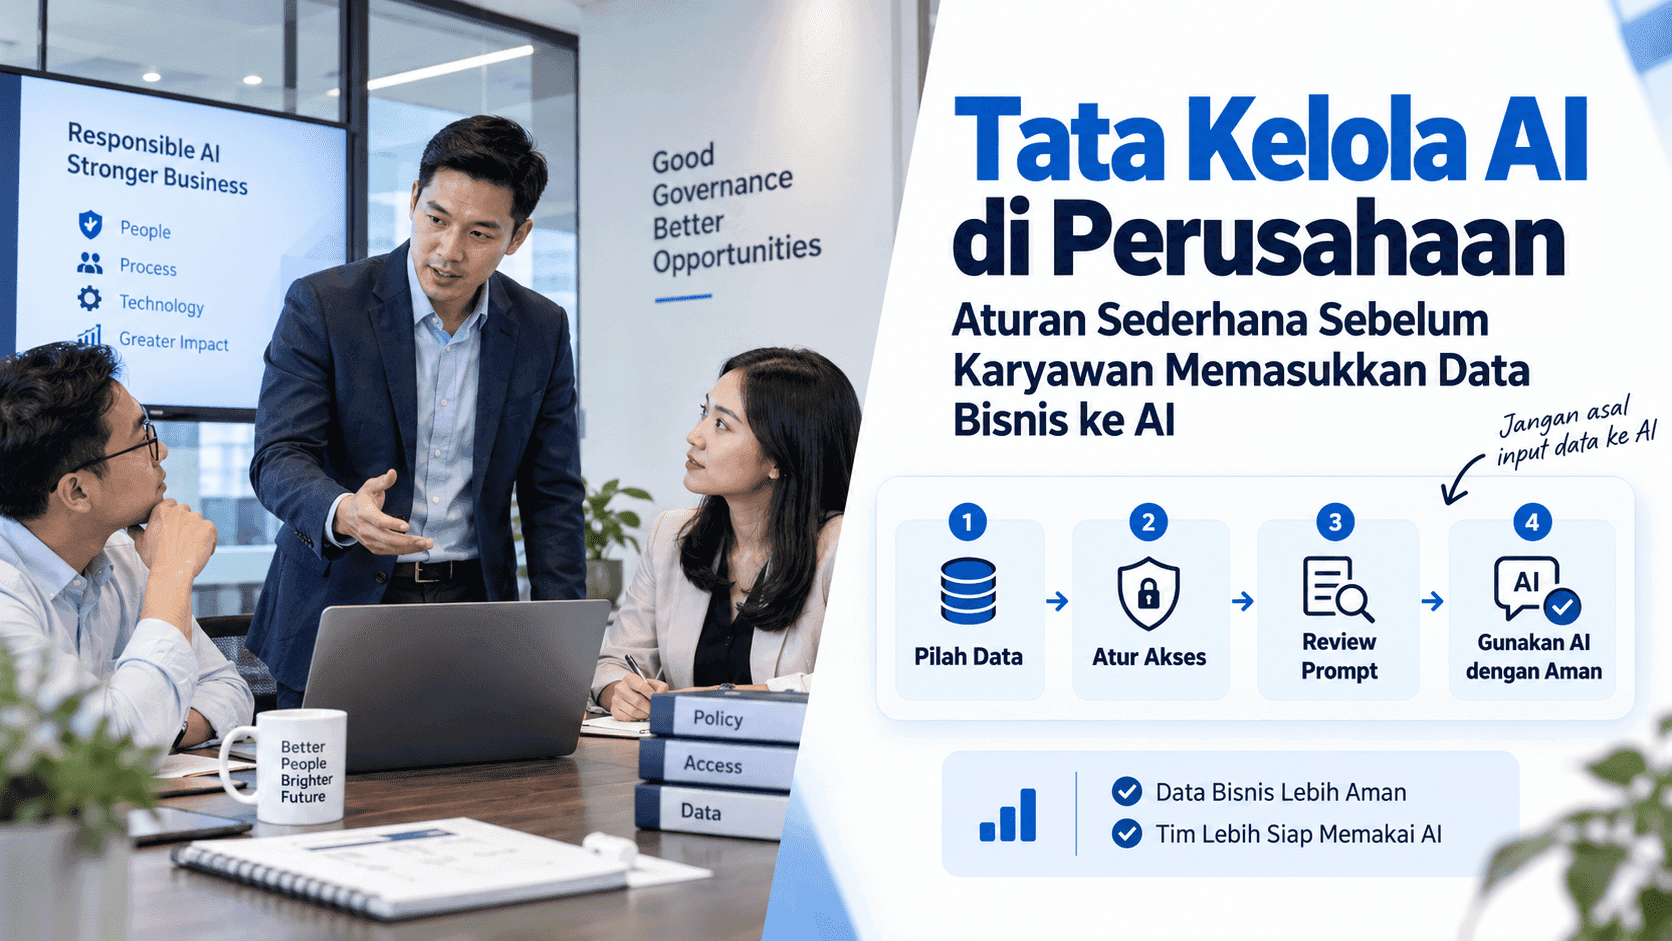
Di sinilah tata kelola AI di perusahaan berperan. Bukan birokrasi tebal atau dokumen kebijakan puluhan halaman, melainkan seperangkat aturan main yang sederhana: alat apa yang boleh dipakai, data apa yang boleh dimasukkan, siapa yang memeriksa hasilnya, dan siapa yang bertanggung jawab. Artikel ini merangkum langkah-langkah praktis yang bisa mulai dibuat minggu ini.
Apa itu tata kelola AI di perusahaan?
Tata kelola AI adalah cara perusahaan mengatur pemakaian AI agar manfaatnya didapat tanpa membuka risiko yang tidak perlu. Intinya menjawab empat pertanyaan:
- Alat apa yang boleh dipakai karyawan untuk pekerjaan perusahaan?
- Data apa yang boleh dan tidak boleh dimasukkan ke alat itu?
- Siapa yang memeriksa hasil AI sebelum dipakai, terutama untuk keputusan yang berisiko?
- Siapa yang bertanggung jawab bila ada yang salah?
Aturan yang pendek dan benar-benar dijalankan lebih berguna daripada kebijakan panjang yang tidak dibaca siapa pun.
Mulai dari satu pertanyaan audit
Freddie Kashawan menyebut pertanyaan pertama yang selalu ia audit saat merancang sistem AI untuk perusahaan: jenis AI apa yang sedang dipakai karyawan Anda? Jawabannya sering mengejutkan. Ada alat berbayar yang resmi, ada akun gratis pribadi, dan ada situs pihak ketiga yang tidak jelas siapa pengelolanya. Selama daftar ini belum ada, aturan apa pun hanya akan berlaku di atas kertas.
Cara memulainya sederhana: tanyakan langsung ke tim, tanpa menghakimi, alat apa yang mereka pakai dan untuk apa. Hasilnya menjadi dasar daftar alat yang diizinkan.
Lima aturan dasar yang bisa dibuat minggu ini
1. Tetapkan daftar alat yang diizinkan
Bedakan alat yang disetujui perusahaan dari yang tidak. Freddie membedakan dua kelompok: AI close source seperti ChatGPT, Claude, atau Gemini, dan AI open source seperti Llama atau Qwen. Untuk versi berbayar (misalnya paket Team atau Enterprise), ia menuturkan bahwa penyedia umumnya menyatakan data yang dimasukkan tidak dipakai untuk melatih modelnya. Tetap baca ketentuan resmi penyedia untuk paket yang Anda pakai, karena syaratnya bisa berbeda dan berubah.
2. Kelompokkan data yang boleh dan tidak boleh dimasukkan
Buat tiga kelompok yang mudah diingat: data yang bebas dimasukkan (misalnya materi publik), data yang hanya boleh masuk ke alat yang disetujui (misalnya dokumen internal biasa), dan data yang tidak boleh dimasukkan ke alat AI mana pun tanpa persetujuan khusus (misalnya laporan keuangan mentah, kode inti, dan data pribadi pelanggan atau karyawan).
3. Waspadai model open source di situs pihak ketiga
Menurut Freddie, godaan terbesar adalah memakai model open source gratis lewat situs yang hosting-nya tidak jelas. Data yang dimasukkan ke sana rawan dipakai untuk melatih sistem mereka. Pengecualiannya adalah menjalankan model itu secara lokal di komputer atau server internal, sehingga data tidak keluar dari lingkungan Anda. Tetap perlu pengamanan server dan akses yang layak, sebab "lokal" bukan jaminan otomatis.
4. Tentukan kapan manusia wajib memeriksa
Tidak semua hasil AI boleh dipakai begitu saja. Tentukan titik pemeriksaan manusia: keputusan keuangan, komunikasi sensitif dengan pelanggan, dan tindakan yang tidak bisa dibatalkan. Panduan OpenAI untuk membangun agent menyarankan hal serupa, yaitu eskalasi ke manusia ketika agent melewati batas kegagalan atau akan melakukan tindakan yang berisiko tinggi, sensitif, atau tidak dapat dibatalkan. Prinsip "Terukur" pada Framework MRT juga relevan: tugas yang hasilnya tidak bisa diperiksa sebaiknya tidak diserahkan ke agent.
5. Tunjuk pemilik dan catat penggunaannya
Setiap penggunaan AI yang penting perlu satu orang yang bertanggung jawab, bukan "tim". Catat alat apa dipakai untuk proses apa, dan simpan jejak (log) bila memungkinkan. Catatan ini mempermudah audit, perbaikan instruksi, dan penelusuran ketika ada masalah.
Data pribadi pelanggan dan karyawan
Sebagian data yang paling sering terselip ke kolom chat adalah data pribadi. Di Indonesia, Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, yang ditetapkan pada 17 Oktober 2022 dan berstatus berlaku, mengatur antara lain kewajiban pengendali dan prosesor data pribadi dalam pemrosesan data pribadi. Secara praktis, jadikan aturan bahwa data pribadi tidak dimasukkan ke alat yang belum disetujui, dan libatkan penasihat hukum untuk menilai kewajiban spesifik perusahaan Anda. Artikel ini bukan nasihat hukum.
Memakai kerangka manajemen risiko yang sudah ada
Anda tidak perlu menyusun semuanya dari nol. Kerangka manajemen risiko AI dari NIST (lembaga standar Amerika Serikat) bersifat sukarela dan berpusat pada empat fungsi: Govern, Map, Measure, dan Manage. Untuk perusahaan menengah, empat fungsi itu bisa diterjemahkan menjadi pekerjaan yang konkret:
- Govern: tetapkan aturan, pemilik, dan siapa yang berwenang menyetujui alat baru.
- Map: daftar di mana saja AI dipakai dan data apa yang terlibat.
- Measure: ukur kualitas hasil dan catat kesalahan yang muncul.
- Manage: tindak lanjuti temuan, perbaiki instruksi, dan tinjau aturan secara berkala.
AI untuk koding: arsiteknya tetap Anda
Jika perusahaan memakai AI untuk menulis kode atau membangun aplikasi internal, Freddie menegaskan satu aturan: Anda atau tim Anda tetap perlu memahami dasar logika pemrograman. Ketika aplikasi error, orang yang tidak bisa membaca kodenya akan kesulitan memperbaikinya. Ia memakai perumpamaan mandor bangunan yang tidak tahu bedanya semen dan pasir. AI adalah asisten pengetik kode yang sangat cepat, tetapi arsiteknya tetap manusia. Untuk membangun sistem sendiri, panduan bersama CISA dan NCSC Inggris tentang pengembangan sistem AI yang aman bisa menjadi bacaan lanjutan.
Kesalahan yang sering terjadi
- Melarang total. Karyawan tetap memakai AI, hanya saja diam-diam dan dengan alat yang tidak terkontrol. Menyediakan alat yang disetujui lebih efektif daripada melarang.
- Aturan terlalu panjang. Kebijakan yang tidak dibaca sama dengan tidak ada kebijakan.
- Tidak ada pemilik. Tanpa nama penanggung jawab, aturan tidak pernah ditegakkan.
- Tidak pernah ditinjau. Alat dan ketentuan penyedia berubah, jadi aturan perlu ditinjau berkala.
Kesimpulan
Tata kelola AI di perusahaan dimulai dari hal sederhana: mengetahui alat apa yang dipakai, menentukan data yang boleh masuk, memastikan manusia memeriksa hasil yang berisiko, dan menunjuk siapa yang bertanggung jawab. Dengan fondasi itu, perusahaan bisa memakai AI lebih berani karena batasnya jelas.
Untuk membaca lebih jauh tentang risiko data pada AI gratis, lihat bahaya AI gratisan dan perbedaan open source vs close source. Jika Anda ingin menyusun aturan main AI untuk tim atau perusahaan Anda, lihat layanan konsultasi atau pelajari lebih lanjut tentang Freddie Kashawan.
Baca juga: cara menggunakan AI untuk bisnis.
Artikel terkait: Framework MRT untuk delegasi ke AI agent dan bahaya AI gratisan.
Pertanyaan umum
Apa itu tata kelola AI di perusahaan?
Tata kelola AI adalah cara perusahaan mengatur pemakaian AI agar manfaatnya didapat tanpa risiko yang tidak perlu. Intinya menentukan alat apa yang boleh dipakai, data apa yang boleh dimasukkan, siapa yang memeriksa hasilnya, dan siapa yang bertanggung jawab.
Data apa yang tidak boleh dimasukkan ke alat AI?
Sebaiknya jangan memasukkan laporan keuangan mentah, kode inti, dan data pribadi pelanggan atau karyawan ke alat AI yang belum disetujui perusahaan. Kelompokkan data menjadi yang bebas dimasukkan, yang hanya boleh masuk ke alat yang disetujui, dan yang memerlukan persetujuan khusus.
Apakah AI open source gratis aman dipakai untuk data perusahaan?
Berhati-hatilah jika memakai model open source lewat situs pihak ketiga yang hosting-nya tidak jelas, karena data yang dimasukkan rawan dipakai untuk melatih sistem mereka. Pilihan yang lebih aman adalah menjalankan model secara lokal di komputer atau server internal, dengan pengamanan akses yang layak.
Kapan manusia perlu memeriksa hasil AI?
Manusia perlu memeriksa hasil AI untuk keputusan keuangan, komunikasi sensitif dengan pelanggan, dan tindakan yang tidak bisa dibatalkan. Agent juga perlu dieskalasi ke manusia ketika melewati batas kegagalan yang ditentukan atau akan melakukan tindakan berisiko tinggi.
Dari mana perusahaan sebaiknya mulai menyusun tata kelola AI?
Mulailah dengan mengaudit alat AI yang sebenarnya dipakai karyawan, lalu buat daftar alat yang diizinkan, kelompokkan data, tentukan titik pemeriksaan manusia, dan tunjuk penanggung jawab. Kerangka NIST dengan fungsi Govern, Map, Measure, dan Manage bisa dipakai sebagai panduan.
Referensi
- 7 Skill AI yang Wajib Lo Kuasai di 2026 Kalau Mau Naik Gaji & Cuan Lebih Banyak · YouTube · Freddie Kashawan
- AI Risk Management Framework · NIST
- Undang-undang (UU) Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi · Badan Pemeriksa Keuangan (JDIH BPK)
- A practical guide to building agents · OpenAI
- CISA and UK NCSC Unveil Joint Guidelines for Secure AI System Development · CISA
- #Tata Kelola AI
- #Keamanan Data
- #Risiko AI
- #AI untuk Perusahaan
- #Kebijakan AI
Ingin menerapkan strategi ini di bisnis Anda? Lihat layanan Consulting →
Artikel Terkait
Geely Gandeng Google Bawa Gemini ke Mobil Global pada 2027
Geely gandeng Google membawa Gemini, Maps, dan Play ke mobil global mulai paruh kedua 2027, sambil menyoroti privasi dan perhatian pengemudi.
Read More →
Meta Rilis Muse Spark Open untuk Tugas AI Lokal dan Fungsinya
Meta merilis Muse Spark Open untuk dijalankan secara lokal di Mac. Simak fungsi, kebutuhan perangkat, batasan, dan cara mengevaluasi kelayakan workflow.
Read More →
Google Cabut Akses Gemini Pro dari Pelanggan AI Plus Mulai November
Google dilaporkan membatasi pilihan model Pro bagi pelanggan Google AI Plus mulai 13 November 2026. Berikut dampak, batas informasi, dan langkah evaluasinya.
Read More →