ITSEC Asia Gelar Forum AI dan Keamanan Siber di Bali
21 Oktober 2026 · 5 menit baca · Ditulis oleh Tim Freddie Kashawan
Bagikan artikel ini
AICX 2026 mempertemukan agenda AI, keamanan siber, dan tata kelola
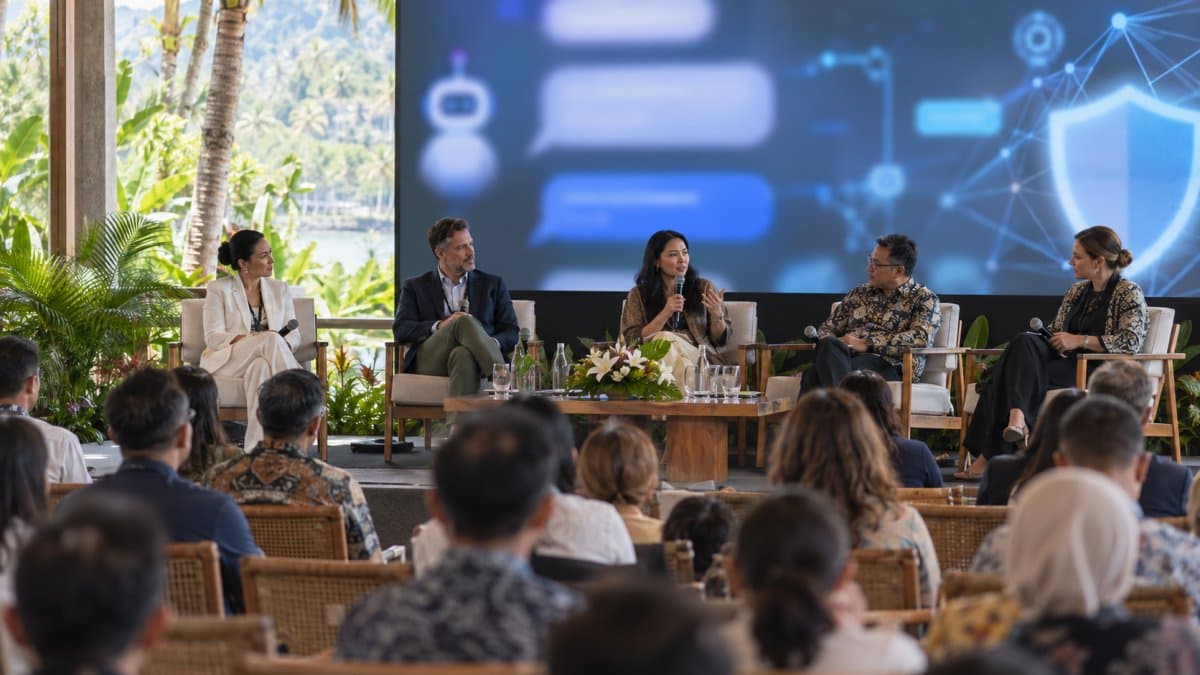
ITSEC Asia gelar forum AI dan keamanan siber di Bali melalui AI & Cybersecurity Executive Forum atau AICX 2026. Acara ini berlangsung di Bali Beach Convention, Sanur, pada 20 Oktober 2026. Menurut Demokratis.co.id, forum tersebut diselenggarakan bersama Kementerian Komunikasi dan Digital dalam rangka Bali Tech Week 2026.
AICX membahas kesiapan Indonesia menghadapi adopsi kecerdasan artifisial, risiko keamanan siber, kedaulatan digital, perlindungan data, pengembangan talenta, serta perkembangan komputasi kuantum. ANTARA melaporkan forum ini mempertemukan pemerintah, regulator, pemimpin perusahaan, serta pengambil keputusan lintas sektor.
ITSEC Asia menyatakan kepada Demokratis.co.id bahwa AICX 2026 melibatkan 25 narasumber lintas sektor dan diikuti lebih dari 600 peserta.
Menurut Presiden Direktur ITSEC Asia Patrick Dannacher, pembahasan AI tidak dapat dipisahkan dari keputusan strategis perusahaan. Bagi pemimpin bisnis, fokusnya perlu bergeser dari sekadar penggunaan AI menuju pengendalian prosesnya: proses mana yang layak dibantu AI, data apa yang boleh diakses, siapa pemberi persetujuan, serta tindakan apa saat hasil sistem keliru.
Mengapa AI dan keamanan siber perlu dirancang bersama
AI dan keamanan siber perlu dirancang bersama karena AI dapat terhubung ke data serta sistem operasional bisnis. Saat AI memakai CRM, basis pengetahuan, email, atau sistem internal, organisasi perlu menetapkan kontrol akses, identitas pengguna, izin integrasi, pencatatan aktivitas, serta batas tindakan sistem sejak awal.
Bloomberg Technoz melaporkan AICX 2026 memperluas fokus dari keamanan siber ke hubungan AI, perlindungan data, tata kelola teknologi, kesiapan tenaga kerja, serta komputasi kuantum. Satu proyek AI dapat melibatkan pemilik proses bisnis, tim data, TI, keamanan informasi, hukum atau kepatuhan, hingga manajemen. Karena itu, keputusan penggunaan AI tidak cukup ditangani oleh satu fungsi kerja.
Otomasi biasa, AI automation, serta AI agent perlu dibedakan. Otomasi biasa mengikuti aturan tetap. Formulir masuk, lalu data dibuat sebagai kontak baru di CRM. AI automation memakai AI untuk membaca konteks formulir, mengenali kebutuhan, kemudian menentukan jalur tindak lanjut.
AI agent dapat menjalankan beberapa langkah memakai konteks dan tools untuk mencapai tujuan tertentu. Cakupan tindakan tersebut menuntut batas akses yang jelas, aturan eskalasi, catatan aktivitas, serta tinjauan manusia. Workflow sederhana mungkin hanya membutuhkan validasi data. Agent yang terhubung ke sistem bisnis membutuhkan pengawasan lebih ketat.
Dari masalah bisnis ke workflow AI yang dapat diawasi
Mulailah dari masalah kerja nyata. Petakan proses manual, data yang digunakan, pihak yang berwenang mengambil keputusan, serta tindakan yang tidak boleh dijalankan otomatis. Setelah itu, pilih platform atau tools sesuai kebutuhan workflow.
Menurut ANTARA, agenda AICX mencakup penerapan AI di tingkat perusahaan dan kebutuhan talenta untuk pertumbuhan ekonomi digital Indonesia. Penerapan tersebut perlu diuji dalam cakupan terbatas agar kesalahan, akses data, serta dampak operasional dapat ditinjau sebelum penggunaan diperluas.
Sebagai ilustrasi (kasus rekaan), tim penjualan menerima formulir calon pelanggan dari kampanye digital. Admin membaca formulir, menyalin informasi ke CRM, memperkirakan kategori kebutuhan, lalu meneruskan lead kepada sales. Alur ini perlu dipetakan sebelum AI diberi peran.
Workflow terbatas dapat dibuat seperti berikut:
- Formulir masuk ke inbox atau platform lead.
- AI membaca bidang yang diizinkan, seperti industri, kebutuhan, serta ukuran tim.
- Sistem memberi kategori awal, misalnya permintaan demo, pertanyaan harga, atau kebutuhan dukungan.
- CRM menyimpan kategori dan sumber lead.
- Sales menerima notifikasi untuk meninjau hasil klasifikasi.
- Sales menyetujui atau memperbaiki kategori sebelum komunikasi lanjutan dikirim.
Dalam skenario itu, AI membantu pekerjaan berulang tanpa diberi kewenangan mengirim kontrak, mengubah harga, atau menghapus data pelanggan. Tindakan berdampak tinggi tetap berada pada pihak dengan wewenang bisnis.
Pengujian perlu memeriksa kecocokan kategori AI dengan penilaian sales, ketepatan penyimpanan data pada kolom CRM, penerimaan notifikasi oleh penanggung jawab, serta kemampuan tim melacak kesalahan. Uji terbatas memberi dasar evaluasi sebelum AI memperoleh akses lebih luas.
Tata kelola yang perlu ada sebelum AI diberi akses sistem
Tata kelola AI mencakup aturan penggunaan, pemilik keputusan, batas data, serta prosedur penanganan masalah. Bloomberg Technoz melaporkan AICX 2026 menempatkan pengawasan, akuntabilitas, dan perlindungan risiko digital sebagai kebutuhan pemanfaatan AI di bisnis.
Awali dengan daftar data yang memang dibutuhkan workflow. Sistem klasifikasi lead dapat memakai isi formulir dan kategori produk. Sistem tersebut tidak perlu menerima dokumen SDM, data keuangan, atau seluruh riwayat pelanggan. Prinsip akses minimum membatasi dampak bila integrasi salah konfigurasi atau kredensial disalahgunakan.
Setiap workflow memerlukan pemilik proses. Perannya menetapkan tujuan bisnis, batas tindakan otomatis, serta jalur perbaikan ketika terjadi kesalahan. Tim keamanan meninjau akses dan kontrol. Tim teknologi memastikan integrasi dapat dipantau. Pengguna bisnis memeriksa kesesuaian hasil dengan kebutuhan operasional.
Andaikan tim layanan pelanggan menggunakan AI untuk menjawab status pesanan. AI dapat mengambil status dari sistem yang disetujui dan menyusun jawaban dari basis pengetahuan. Pertanyaan pengembalian dana, perubahan alamat, keluhan sensitif, atau data pribadi perlu dialihkan ke petugas manusia. Aturan eskalasi perlu tersedia sebelum sistem digunakan.
Organisasi juga perlu memiliki mekanisme penghentian workflow. Ketika AI menghasilkan jawaban tidak sesuai atau integrasi mengirim data ke tujuan keliru, staf harus dapat menonaktifkan otomatisasi, memeriksa catatan aktivitas, memperbaiki data terdampak, serta melaporkan insiden kepada pihak berwenang.
Kesiapan talenta dan ketahanan operasional menjadi bagian strategi
Menurut Demokratis.co.id, Edwin Hidayat Abdullah, Dirjen Ekosistem Digital Komdigi, menilai SDM, infrastruktur, serta kolaborasi antarsektor diperlukan untuk penerapan inovasi teknologi yang aman. Organisasi perlu menerjemahkan kebutuhan tersebut menjadi kemampuan kerja yang jelas, terutama saat AI mulai dipakai pada proses internal.
Kesiapan talenta tidak berarti seluruh staf harus menjadi pengembang AI. Staf operasional perlu memahami proses kerja, mengenali data sensitif, serta menilai keluaran AI yang memerlukan pemeriksaan. Tim teknis perlu menangani integrasi, autentikasi, log, pengujian, penanganan kesalahan, serta pengaturan izin. Pimpinan menetapkan prioritas dan akuntabilitas.
Pembaca yang ingin memahami konteks kesiapan organisasi Indonesia dapat melanjutkan ke artikel pilar Synology Ungkap Kesenjangan Kesiapan AI dan Keamanan Siber Perusahaan Indonesia. Artikel tersebut membahas kesiapan perusahaan dari perspektif yang lebih luas.
Setelah memilih workflow awal, jadwalkan sesi evaluasi dengan pemilik proses, tim teknologi, serta keamanan informasi. Fokus evaluasi: data yang dipakai, keputusan yang masih wajib disetujui manusia, catatan aktivitas yang tersedia, serta kondisi penghentian workflow bila terjadi masalah.
Pertanyaan umum
Apa itu AICX 2026?
AICX 2026 adalah AI & Cybersecurity Executive Forum yang diselenggarakan ITSEC Asia di Bali. Forum ini membahas adopsi AI, keamanan siber, perlindungan data, tata kelola teknologi, talenta, dan komputasi kuantum.
Kapan dan di mana AICX 2026 berlangsung?
Menurut Demokratis.co.id dan ANTARA, AICX 2026 berlangsung pada 20 Oktober 2026 di Bali Beach Convention, Sanur, Bali. Forum tersebut menjadi bagian dari Bali Tech Week 2026.
Siapa yang terlibat dalam forum AICX 2026?
ANTARA melaporkan AICX mempertemukan pemerintah, regulator, pemimpin perusahaan, dan pengambil keputusan senior dari berbagai sektor. Menurut Demokratis.co.id, forum ini juga menghadirkan praktisi teknologi serta akademisi.
Mengapa penerapan AI perlu melibatkan tim keamanan siber?
AI dapat mengakses data dan terhubung ke sistem bisnis seperti CRM, email, atau basis pengetahuan. Tim keamanan diperlukan untuk mengatur akses, melindungi data, memantau aktivitas, serta menyiapkan respons bila terjadi kesalahan atau insiden.
Apa langkah awal menerapkan AI secara bertanggung jawab?
Mulailah dari satu proses kerja yang jelas dan berisiko rendah. Petakan tujuan, data yang diperlukan, pemilik proses, batas akses sistem, tindakan yang wajib disetujui manusia, serta prosedur penghentian workflow.
Referensi
- ITSEC Asia dan Komdigi Bahas Ketahanan Siber di AICX 2026 · Demokratis.co.id
- ITSEC Asia Gelar Forum AI dan Keamanan Siber di Bali · Bloomberg Technoz
- ITSEC gelar AICX 2026 bahas adopsi AI dan keamanan siber di Indonesia · ANTARA
- #AI bisnis
- #keamanan siber
- #strategi digital
Ingin menerapkan strategi ini di bisnis Anda? Lihat layanan Consulting →
Artikel Terkait
Bill Gates Peringatkan AI Picu Gejolak Ekonomi 20 Tahun
Bill Gates menilai masa transisi AI dapat mengguncang pekerjaan dan ketimpangan. Ini makna peringatannya bagi bisnis, pekerja, dan pemerintah.
Read More →
15 Model AI Terbaik 2026 Versi LiveBench dan Cara Membaca Peringkatnya
Claude memimpin daftar LiveBench yang diberitakan pada Oktober 2026. Pahami peringkat, selisih skor, kategori uji, dan cara mengujinya untuk workflow bisnis.
Read More →
RUU Hak Cipta Atur Penggunaan Karya untuk Pelatihan AI
Pembahasan RUU Hak Cipta menempatkan data pelatihan AI, kontribusi manusia, dan tata kelola penggunaan karya sebagai isu penting bagi kreator serta bisnis.
Read More →