Indonesia Siapkan Talenta AI dan Keamanan Siber untuk Ekonomi Digital
22 Oktober 2026 · 6 menit baca · Ditulis oleh Tim Freddie Kashawan
Bagikan artikel ini
Apa yang sedang disiapkan Indonesia
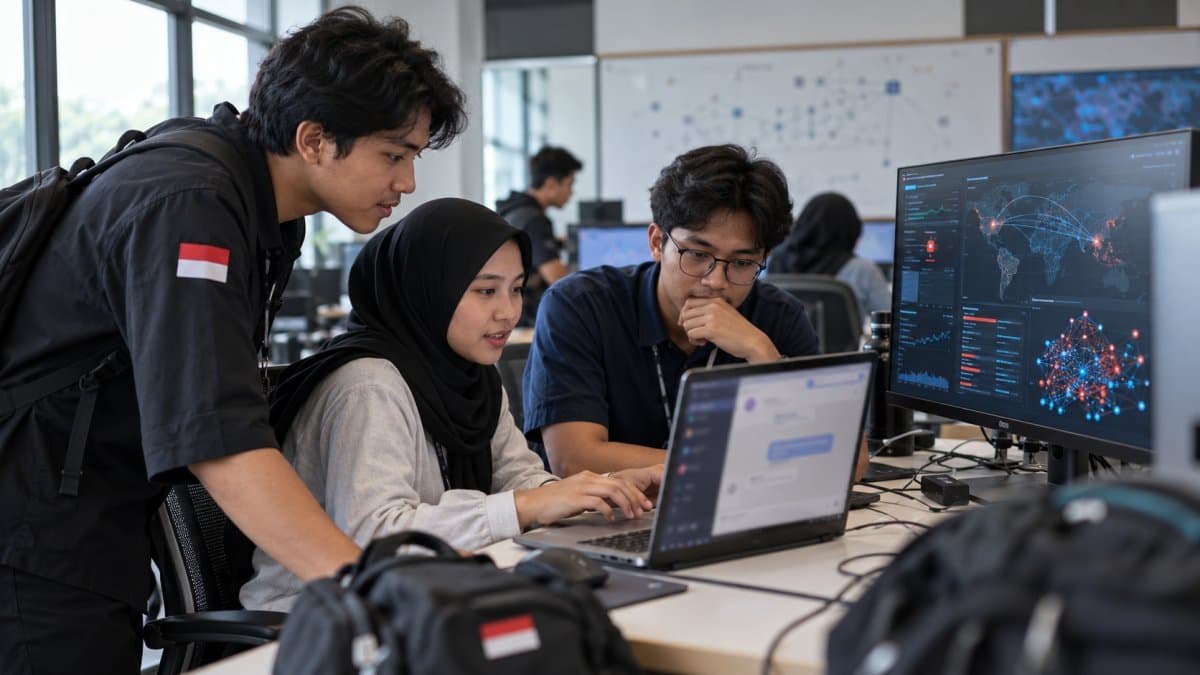
Indonesia siapkan talenta AI dan keamanan siber karena manfaat ekonomi digital tidak bergantung pada teknologi saja. Kesiapan juga ditentukan oleh orang yang membangun, mengoperasikan, mengawasi, dan melindungi sistem tersebut. RRI melaporkan bahwa Direktur Jenderal Ekosistem Digital Komdigi, Edwin Hidayat Abdullah, menyampaikan arah ini pada pembukaan AI, Cybersecurity, and Innovation Exchange 2026 di Denpasar pada 20 Oktober 2026.
Forum lain di Bali juga membahas tema serupa. Bloomberg Technoz melaporkan bahwa PT ITSEC Asia Tbk menggelar AI & Cybersecurity Executive Forum (AICX) 2026 di Bali Beach Convention, Sanur, pada 20 Oktober 2026 sebagai bagian dari Bali Tech Week 2026. Agenda forum mencakup kesiapan adopsi AI, risiko keamanan siber, perlindungan data, tata kelola teknologi, kesiapan tenaga kerja, dan komputasi kuantum.
Menurut laporan RRI yang mengutip Komdigi, kebutuhan talenta mencakup insinyur AI, profesional keamanan siber, ilmuwan data, dan tenaga pendidik. Keempatnya memiliki peran berbeda. Insinyur AI dapat membangun atau mengintegrasikan sistem AI. Profesional keamanan siber menilai risiko serta menjaga sistem dan data. Ilmuwan data membantu menyiapkan dan membaca data. Tenaga pendidik memperluas kemampuan tersebut melalui pembelajaran yang relevan.
Arah ini penting karena AI makin sering dipakai dalam proses kerja yang melibatkan informasi pelanggan, dokumen internal, serta keputusan operasional. Sistem yang mampu membuat ringkasan atau mengelompokkan permintaan tetap membutuhkan aturan akses, data yang layak dipakai, dan orang yang bertanggung jawab saat hasilnya keliru.
Komdigi menyebut pengembangan talenta dilakukan melalui pelatihan di balai SDM, Digital Talent Scholarship yang memasukkan modul AI dan keamanan siber, serta AI Talent Factory. Dalam siaran pers 31 Januari 2026, Wakil Menteri Komunikasi dan Digital Nezar Patria menyatakan AI Talent Factory dikembangkan bersama Universitas Brawijaya, dengan rencana melibatkan ITS, UGM, dan kampus lain.
Mengapa kemampuan AI dan keamanan siber harus dipelajari bersama
Talenta AI perlu memahami keamanan siber sejak awal karena AI memproses informasi dan dapat terhubung ke sistem kerja. Risiko tidak selalu datang dari model AI itu sendiri. Risiko dapat muncul ketika sistem diberi akses berlebihan, memakai data yang tidak semestinya, atau melakukan tindakan tanpa jalur koreksi.
RRI mengutip penekanan Edwin Hidayat Abdullah tentang safety by design. Maksudnya, keamanan masuk pada tahap perancangan teknologi. Organisasi menentukan batas penggunaan sebelum sistem berjalan, bukan baru menyusun perlindungan setelah menemukan masalah. Dalam siaran pers Komdigi Januari 2026, Nezar Patria juga mendorong pengembang platform menerapkan security by design melalui peninjauan ketahanan siber sejak awal dan kepatuhan terhadap standar yang berkembang.
Perbedaannya terlihat pada urutan kerja. Pendekatan reaktif membangun sistem, memberi akses, lalu memperbaiki saat ada insiden. Pendekatan sejak awal dimulai dengan pertanyaan yang lebih mendasar: data apa yang diproses, siapa yang boleh melihatnya, berapa lama data disimpan, tindakan apa yang boleh dilakukan otomatis, dan siapa yang memeriksa hasil berisiko tinggi.
Sebagai ilustrasi hipotetis, tim layanan pelanggan ingin memakai AI untuk merangkum percakapan masuk. Tahap pertama, tim membatasi sumber data pada percakapan yang relevan untuk tiket layanan. Tahap kedua, informasi sensitif disamarkan sebelum diproses. Tahap ketiga, supervisor memeriksa ringkasan yang berisi keluhan serius, permintaan pengembalian dana, atau indikasi penipuan. Catatan akses dan koreksi supervisor kemudian menjadi bahan evaluasi sistem.
Kesenjangan yang perlu dijawab organisasi
Kebutuhan talenta bukan sekadar kebutuhan merekrut jabatan baru. Organisasi perlu menghubungkan kemampuan teknis dengan proses bisnis yang nyata. Orang yang memahami AI tetapi tidak memahami alur kerja dapat memberi otomasi pada titik yang salah. Sebaliknya, pemilik proses bisnis yang tidak memahami risiko data dapat membuka akses terlalu luas demi mempercepat implementasi.
Laporan RRI menyebut keamanan siber berfungsi sebagai sistem pengendali, peringatan, dan navigasi agar data dipindahkan serta digunakan secara aman. Bagi organisasi, gagasan ini dapat diterjemahkan menjadi pembagian peran yang jelas. Pemilik proses menentukan tujuan kerja. Tim teknologi menyiapkan integrasi. Tim keamanan menilai akses dan risiko. Pimpinan menetapkan keputusan mana yang tetap membutuhkan persetujuan manusia.
Contoh hipotetis lain dapat dipakai pada proses lead penjualan. Formulir masuk diterima sistem. AI membaca kebutuhan awal lalu memberi kategori seperti pertanyaan produk, permintaan demo, atau kebutuhan yang belum jelas. Data kategori masuk ke CRM. Staf penjualan menerima notifikasi untuk meninjau lead prioritas. AI tidak langsung mengirim penawaran khusus, mengubah data pelanggan, atau menyetujui diskon tanpa keputusan staf.
Pola tersebut membedakan otomasi, AI, dan agen AI. Otomasi menjalankan aturan tetap, misalnya formulir masuk kemudian membuat data CRM. AI membantu membaca atau mengklasifikasikan isi formulir. Agen AI dapat memakai konteks dan beberapa alat untuk menyelesaikan rangkaian tugas. Semakin luas tindakan sistem, semakin penting batas izin, catatan aktivitas, pengujian, dan pengawasan manusia.
Risiko penerapan agen AI untuk keamanan siber
Penggunaan agen AI dalam keamanan siber juga tidak boleh diperlakukan sebagai jawaban otomatis atas semua ancaman. Demokratis.co.id melaporkan tiga pertimbangan utama: kerahasiaan informasi, risiko sistem AI dimanipulasi atau diambil alih, serta tata kelola data oleh penyedia eksternal.
Temuan tersebut perlu dibaca sebagai alasan untuk membangun kontrol, bukan alasan menolak semua penggunaan AI. Sistem keamanan berbasis AI dapat membantu mempercepat pembacaan sinyal atau penyusunan respons awal. Namun, akses ke sistem penting tidak seharusnya diberikan sekaligus hanya karena sistem tampak mampu menjalankan tugas secara mandiri.
Organisasi dapat memulai dengan pemisahan tindakan berdasarkan dampak. AI boleh membantu merangkum peringatan, mengelompokkan laporan, atau menyiapkan draf respons. Tindakan yang mengubah konfigurasi, menghapus data, memblokir akun, atau menghubungi pelanggan memerlukan aturan persetujuan yang lebih ketat. Penanggung jawab harus ditetapkan sebelum sistem digunakan, termasuk siapa yang menerima eskalasi ketika keluaran AI tidak sesuai.
Menurut siaran pers Komdigi pada Januari 2026, masyarakat juga didorong memakai kata sandi lebih kuat, perlindungan berlapis, serta perangkat secara aman. Bagi organisasi, pelatihan ini relevan untuk seluruh pengguna akun kerja. Keamanan tidak selesai di tim TI karena dokumen, tautan, akun, dan perangkat dipakai oleh banyak fungsi.
Langkah praktis untuk bisnis dan lembaga pendidikan
Langkah awal yang masuk akal adalah memilih satu proses berulang dengan ruang lingkup kecil. Hindari memulai dari pertanyaan tentang alat AI paling populer. Mulailah dari masalah kerja yang jelas, data yang terlibat, dan akibat bila keputusan sistem salah.
Gunakan peninjauan singkat berikut sebelum memperluas pemakaian AI:
- Petakan proses dari awal sampai akhir, termasuk pihak yang memasukkan, menerima, dan memakai data.
- Tandai data yang sensitif atau tidak perlu diproses AI.
- Tentukan tugas yang boleh dibantu AI dan tindakan yang wajib menunggu persetujuan manusia.
- Batasi akses sistem sesuai tugasnya, bukan akses penuh ke seluruh basis data.
- Uji keluaran memakai contoh yang mewakili kondisi normal dan kondisi yang berpotensi keliru.
- Tetapkan pemilik proses, jalur eskalasi, serta cara mencatat koreksi dan insiden.
Sebagai ilustrasi, lembaga pendidikan yang memakai AI untuk membantu menjawab pertanyaan administrasi dapat membatasi sistem pada informasi jadwal dan prosedur yang telah disetujui. Pertanyaan tentang data pribadi mahasiswa, perubahan status akademik, atau keputusan pembayaran diteruskan ke petugas. Pendekatan ini membuat penggunaan AI tetap berguna tanpa memberi wewenang di luar kebutuhan.
Bagi individu yang ingin membangun karier, pembelajaran AI akan lebih kuat bila disertai kebiasaan memeriksa sumber data, memahami hak akses, dan mengenali kapan keluaran sistem perlu divalidasi. Program pelatihan dan penguatan talenta yang disebut Komdigi memberi arah bahwa kompetensi teknis perlu berjalan bersama disiplin keamanan digital.
Pilih satu proses internal minggu ini, lalu kumpulkan pemilik proses, tim teknologi, dan pihak keamanan untuk membuat peta data satu halaman. Dari peta itu, tetapkan satu percobaan terbatas, satu penanggung jawab, dan satu keputusan yang tetap harus diperiksa manusia. Langkah kecil tersebut lebih berguna daripada langsung memberi AI akses luas ke sistem organisasi.
Pertanyaan umum
Mengapa talenta AI perlu belajar keamanan siber?
AI dapat memproses data pelanggan, dokumen internal, dan informasi operasional. Pemahaman keamanan membantu talenta menetapkan batas data, hak akses, pengawasan, dan jalur koreksi saat hasil sistem keliru.
Apa arti safety by design dalam pengembangan AI?
Safety by design berarti risiko keamanan dipertimbangkan ketika sistem dirancang. Organisasi menetapkan penggunaan data, izin akses, penanggung jawab, dan tindakan yang memerlukan persetujuan sebelum sistem dipakai lebih luas.
Apakah AI boleh mengambil tindakan otomatis?
Boleh untuk tindakan berisiko rendah dan memiliki batas yang jelas, seperti pengelompokan permintaan atau penyusunan draf. Tindakan yang memengaruhi data sensitif, akun, transaksi, atau pelanggan perlu pengawasan dan jalur eskalasi manusia.
Apa beda otomasi, AI, dan agen AI?
Otomasi menjalankan aturan dan alur yang telah ditentukan. AI membantu memahami, menghasilkan, atau menganalisis informasi. Agen AI dapat memakai konteks serta alat untuk menyelesaikan beberapa langkah, sehingga kontrol akses dan pengawasannya perlu lebih ketat.
Apa langkah awal bisnis kecil memakai AI dengan aman?
Pilih satu proses berulang dengan data terbatas dan mudah diperiksa. Petakan data, batasi akses, tetapkan siapa yang menyetujui tindakan penting, lalu uji hasil sistem sebelum menghubungkannya ke proses yang lebih luas.
Referensi
- Pemerintah Siapkan Talenta Muda Kuasai Keamanan Siber dan AI · Kementerian Komunikasi dan Digital RI
- Indonesia Siapkan Talenta AI dan Keamanan Siber · RRI
- Organisasi Indonesia Hadapi Risiko Adopsi Agen AI untuk Keamanan Siber · Demokratis.co.id
- ITSEC Asia Gelar Forum AI dan Keamanan Siber di Bali · www.bloombergtechnoz.com
- #talenta AI
- #keamanan siber
- #strategi digital
Ingin menerapkan strategi ini di bisnis Anda? Lihat layanan Consulting →
Artikel Terkait
Bill Gates Peringatkan AI Picu Gejolak Ekonomi 20 Tahun
Bill Gates menilai masa transisi AI dapat mengguncang pekerjaan dan ketimpangan. Ini makna peringatannya bagi bisnis, pekerja, dan pemerintah.
Read More →
15 Model AI Terbaik 2026 Versi LiveBench dan Cara Membaca Peringkatnya
Claude memimpin daftar LiveBench yang diberitakan pada Oktober 2026. Pahami peringkat, selisih skor, kategori uji, dan cara mengujinya untuk workflow bisnis.
Read More →
RUU Hak Cipta Atur Penggunaan Karya untuk Pelatihan AI
Pembahasan RUU Hak Cipta menempatkan data pelatihan AI, kontribusi manusia, dan tata kelola penggunaan karya sebagai isu penting bagi kreator serta bisnis.
Read More →