Indonesia Butuh 100 Ribu Talenta Siber dan AI untuk Menjaga Ekonomi Digital
22 Oktober 2026 · 6 menit baca · Ditulis oleh Tim Freddie Kashawan
Bagikan artikel ini
Apa yang terjadi pada kebutuhan talenta siber dan AI di Indonesia
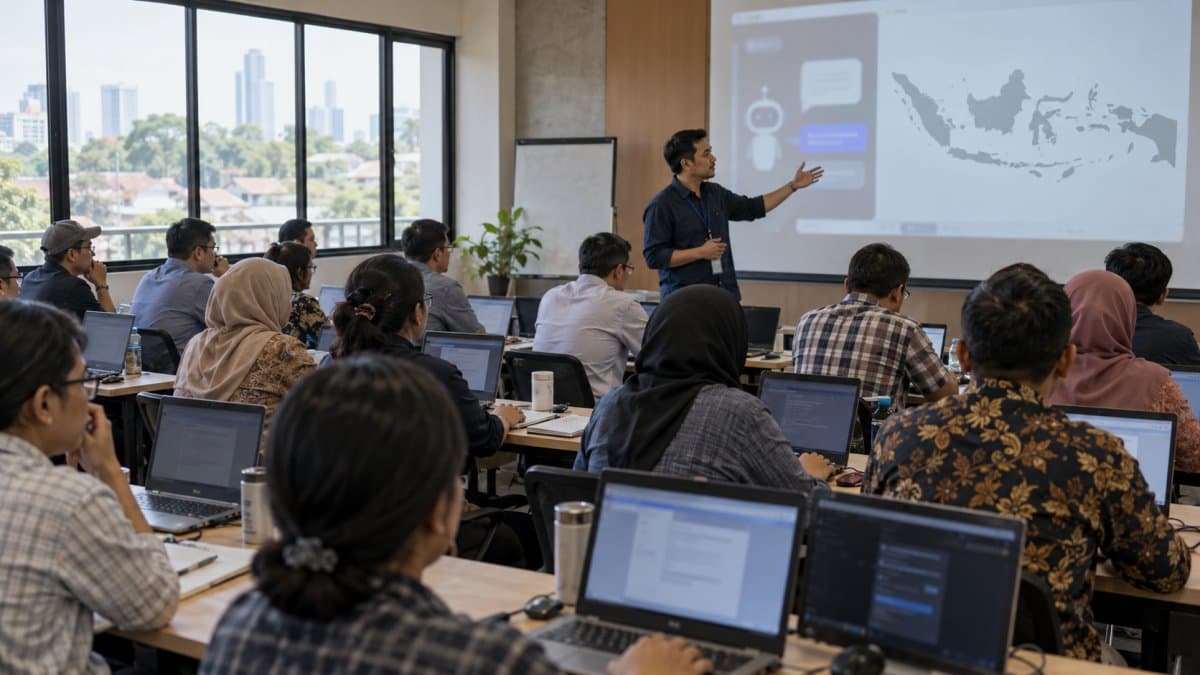
Indonesia butuh 100 ribu talenta siber dan AI untuk memperkuat perlindungan infrastruktur digital di berbagai sektor. Pernyataan tersebut disampaikan President Commissioner PT ITSEC Asia Tbk Richardus Eko Indrajit pada forum AI, Cyber & Quantum AICX 2026 di Sanur, Bali, 20 Oktober 2026, menurut Bloomberg Technoz.
Angka itu perlu dibaca sebagai sinyal kebutuhan kompetensi, bukan sekadar target penambahan tenaga kerja. Menurut Bloomberg Technoz, tantangannya mencakup jumlah talenta dan kesesuaian kemampuan dengan karakter ancaman di setiap sektor. Kebutuhan perbankan berbeda dengan rumah sakit, layanan publik, atau pertahanan karena data, sistem, dan dampak gangguan mereka tidak sama.
Dalam konteks yang lebih luas, Direktur Jenderal Ekosistem Digital Kementerian Komunikasi dan Digital Edwin Hidayat Abdullah menyatakan bahwa kemampuan Indonesia memperoleh manfaat ekonomi dari AI bergantung pada kesiapan talenta, infrastruktur, dan keamanan teknologi. Pernyataan itu disampaikan dalam pembukaan AICX 2026 di Denpasar pada 20 Oktober 2026, sebagaimana diberitakan RRI.
Artinya, pembahasan talenta tidak cukup berhenti pada kemampuan menggunakan aplikasi AI. Organisasi memerlukan orang yang dapat memahami proses kerja, menilai data yang dipakai, mengatur akses sistem, serta menyiapkan respons bila terjadi kesalahan atau serangan.
Mengapa AI dan keamanan siber harus dikembangkan bersama
AI dapat membantu organisasi membaca dokumen, mengelompokkan permintaan pelanggan, menyusun draf, atau mendukung analisis. Namun, pemanfaatan AI juga memperluas titik risiko ketika data sensitif diproses, akses diberikan terlalu longgar, atau keluaran sistem langsung dipakai untuk mengambil tindakan penting.
Richardus Eko Indrajit menyebut pemanfaatan AI dapat membantu produktivitas dan pengembangan aplikasi, tetapi juga dapat digunakan pelaku kejahatan untuk mempercepat pencarian celah keamanan dan melancarkan serangan, menurut laporan Koridor.co.id yang mengutip forum AICX 2026. Karena itu, kemampuan AI tanpa pemahaman keamanan berisiko membuat organisasi lebih cepat menjalankan proses yang belum cukup terlindungi.
RRI melaporkan Edwin Hidayat Abdullah mendorong prinsip safety by design, yaitu keamanan dimasukkan sejak teknologi dirancang dan dikembangkan. Menurut Indozone, pendekatan ini melindungi pengguna dari risiko serangan, menjaga kepercayaan publik, serta mendukung pemanfaatan teknologi baru, termasuk AI dan komputasi kuantum.
Sebagai ilustrasi, sebuah tim ingin membuat sistem untuk menangani formulir calon pelanggan. Sebelum memilih model AI atau alat otomasi, tim perlu memutuskan data apa yang benar-benar dibutuhkan, siapa yang boleh membuka data itu, berapa lama data disimpan, dan tindakan apa yang tidak boleh dilakukan sistem tanpa persetujuan staf. Keputusan tersebut adalah bagian dari desain kerja, bukan pekerjaan tambahan setelah workflow berjalan.
Bedakan automation, AI automation, dan AI agent
Automation menjalankan urutan kerja berdasarkan pemicu dan aturan yang telah ditetapkan. Contoh sederhana, formulir masuk memicu pembuatan kontak baru di CRM lalu mengirim email balasan standar. Sistem tidak perlu memahami isi pesan secara mendalam untuk melakukan langkah itu.
AI automation menambahkan kemampuan AI untuk membaca, merangkum, mengklasifikasikan, atau menghasilkan draf dalam workflow. Misalnya, isi formulir dianalisis untuk membedakan calon pelanggan yang menanyakan harga, dukungan teknis, atau kerja sama. Hasil klasifikasi kemudian dicatat ke CRM dan diteruskan ke antrean tim yang sesuai.
AI agent memiliki cakupan tindakan lebih luas karena dapat menjalankan beberapa langkah menggunakan konteks dan alat kerja untuk mencapai tujuan. Misalnya, agent dapat membaca kebutuhan calon pelanggan, mencari informasi pada basis pengetahuan internal, menyiapkan ringkasan untuk sales, lalu membuat draf tindak lanjut. Namun, agent tidak seharusnya diberi akses tanpa batas hanya karena mampu menjalankan banyak tahap.
Dalam workflow yang aman, tindakan berisiko tetap memerlukan pengawasan manusia. Perubahan rekening pembayaran, penghapusan data, pembukaan akses akun, atau keputusan yang memengaruhi hak pengguna perlu memiliki aturan persetujuan yang jelas. AI dapat menyiapkan informasi dan rekomendasi, sedangkan manusia yang berwenang memeriksa konteks lalu mengambil keputusan akhir.
Mengapa kebutuhan kompetensi AI dan siber berbeda di tiap sektor
Menurut Bloomberg Technoz, sektor perbankan menghadapi risiko seperti gangguan transaksi dan perubahan nilai transfer. Pada sektor pertahanan, serangan dapat mengganggu sistem persenjataan. Sektor kesehatan juga menghadapi dampak serius karena serangan terhadap sistem digital dapat menghambat operasional rumah sakit.
Perbedaan tersebut menjelaskan mengapa reskilling tidak sebaiknya memakai satu kurikulum yang sama untuk semua peran. Staf yang mengelola workflow layanan pelanggan perlu memahami perlindungan data pelanggan dan jalur eskalasi. Tim pada lingkungan yang menangani transaksi perlu memberi perhatian lebih pada otorisasi, pencatatan tindakan, dan pemeriksaan perubahan data.
Sebagai contoh hipotetis, rumah sakit dapat memakai AI untuk membantu mengelompokkan pertanyaan administratif yang masuk melalui kanal digital. Sistem hanya boleh menyortir permintaan, memberi label prioritas, dan menyiapkan draf respons umum. Informasi medis, perubahan jadwal tindakan, atau akses terhadap catatan pasien harus tetap ditangani petugas yang memiliki wewenang dan memahami prosedur layanan.
Contoh ini menunjukkan bahwa talenta siber dan AI perlu memahami batas proses, bukan hanya kemampuan teknis. Mereka perlu bertanya: data mana yang sensitif, siapa pemilik keputusan, bagaimana tindakan tercatat, serta apa yang terjadi ketika sistem salah mengklasifikasikan permintaan.
Reskilling yang lebih dekat dengan pekerjaan nyata
RRI melaporkan bahwa Komdigi menekankan investasi pada insinyur AI, profesional keamanan siber, ilmuwan data, dan tenaga pendidik untuk membangun ekosistem digital yang tepercaya. Peran-peran tersebut memiliki fokus berbeda, tetapi semuanya membutuhkan pemahaman tentang penggunaan data dan risiko teknologi.
Langkah awal reskilling yang praktis adalah memetakan satu proses kerja yang sudah dipahami. Pilih proses berulang, memiliki aturan yang cukup jelas, serta tidak langsung menentukan keputusan berisiko tinggi. Contohnya, alur pertanyaan pelanggan dari pesan masuk hingga diteruskan kepada tim terkait.
Setelah itu, pecah alurnya menjadi bagian kecil: sumber data, pihak yang menerima data, keputusan yang boleh otomatis, kondisi yang harus dialihkan ke manusia, dan catatan yang perlu disimpan. Tahap ini membantu pembelajar melihat bahwa kemampuan AI berkaitan dengan proses bisnis, bukan hanya dengan membuat prompt.
Andaikan sebuah tim pemasaran menerima banyak permintaan demo produk. Tim dapat merancang proyek latihan berupa formulir masuk, klasifikasi topik oleh AI, pencatatan ke CRM, dan notifikasi kepada sales. Untuk menjaga batas aman, AI tidak boleh mengubah data kontak yang sudah ada atau mengirim penawaran final tanpa pemeriksaan manusia. Proyek seperti ini melatih pemetaan proses, kualitas data, kontrol akses, dan evaluasi keluaran AI secara bersamaan.
Kesalahan yang perlu dihindari organisasi
Kesalahan pertama adalah membeli atau mencoba alat AI tanpa menetapkan pemilik proses. Ketika tidak ada pihak yang bertanggung jawab atas kualitas data, aturan akses, dan hasil workflow, masalah operasional mudah berubah menjadi masalah keamanan.
Kesalahan kedua adalah memperlakukan keamanan sebagai pekerjaan yang baru dimulai setelah produk digunakan. Edwin Hidayat Abdullah, menurut RRI, menekankan bahwa keamanan siber perlu menjadi bagian dari proses pengembangan sejak awal. Organisasi perlu menguji skenario salah klasifikasi, akses tidak sah, data yang keliru, serta kegagalan integrasi sebelum workflow diperluas.
Kesalahan ketiga adalah memberi otonomi terlalu besar pada sistem AI. Mulailah dari tugas yang dapat ditinjau, seperti merangkum dokumen atau memberi label pada tiket. Simpan tindakan yang berdampak pada uang, identitas, akses, atau layanan penting untuk persetujuan manusia sampai kontrol dan prosedurnya terbukti berjalan baik.
Mulai minggu ini, pilih satu workflow kerja yang paling sering menimbulkan keterlambatan atau pengulangan. Petakan tujuan proses, data yang digunakan, pihak yang mengakses data, tindakan yang dapat diotomatisasi, serta tindakan yang wajib disetujui manusia. Hasil pemetaan itu dapat menjadi dasar proyek reskilling atau uji coba AI yang lebih aman.
Untuk konteks kebijakan dan ekosistem lebih luas, pembaca dapat melanjutkan ke artikel pilar “Indonesia Siapkan Talenta AI dan Keamanan Siber untuk Ekonomi Digital”. Setelah membaca, ubah satu proses nyata di pekerjaan Anda menjadi diagram sederhana sebelum memilih tools atau model AI.
Pertanyaan umum
Apa maksud Indonesia butuh 100 ribu talenta siber dan AI?
Menurut Bloomberg Technoz, angka tersebut merujuk pada kebutuhan sedikitnya 100.000 tenaga ahli keamanan siber dan AI untuk memperkuat perlindungan infrastruktur digital nasional. Richardus Eko Indrajit juga menekankan bahwa kesesuaian kompetensi dengan ancaman tiap sektor sama pentingnya dengan jumlah tenaga ahli.
Sektor apa yang membutuhkan talenta siber dan AI?
Bloomberg Technoz menyebut perbankan, kesehatan, pertahanan, layanan publik, dan sektor lain yang semakin bergantung pada sistem digital. Risiko tiap sektor berbeda, sehingga kebutuhan keterampilan dan kontrol keamanannya juga tidak dapat disamakan.
Apa yang dimaksud safety by design?
Safety by design adalah pendekatan memasukkan keamanan sejak tahap pengembangan teknologi. Menurut RRI, pendekatan ini membantu melindungi pengguna, menjaga kepercayaan publik, serta mendukung pemanfaatan AI dan teknologi baru secara lebih aman.
Apakah AI agent boleh mengambil tindakan tanpa manusia?
Tergantung tingkat risiko tindakannya. Tugas seperti klasifikasi atau penyusunan draf dapat diotomatisasi dengan batas yang jelas, sedangkan perubahan data penting, akses akun, keputusan finansial, dan tindakan yang memengaruhi pengguna perlu persetujuan manusia.
Bagaimana cara mulai reskilling AI dan keamanan siber?
Mulailah dari satu proses kerja nyata yang repetitif dan berisiko rendah. Petakan aliran data, aturan akses, keputusan yang boleh otomatis, kondisi eskalasi, serta cara meninjau kesalahan sebelum mempelajari atau menerapkan workflow yang lebih kompleks.
Referensi
- Indonesia Siapkan Talenta AI dan Keamanan Siber · RRI
- ITSEC Indonesia Butuh 100.000 Talenta Siber dan AI · Bloomberg Technoz
- Indonesia Butuh 100 Ribu Talenta Siber dan AI · Koridor.co.id
- Bangun Ekosistem Tepercaya, Indonesia Siapkan Talenta AI dan ... · tekingame.indozone.id
- #talenta siber
- #talenta AI
- #keamanan siber
Ingin menerapkan strategi ini di bisnis Anda? Lihat layanan Consulting →
Artikel Terkait
Bill Gates Peringatkan AI Picu Gejolak Ekonomi 20 Tahun
Bill Gates menilai masa transisi AI dapat mengguncang pekerjaan dan ketimpangan. Ini makna peringatannya bagi bisnis, pekerja, dan pemerintah.
Read More →
15 Model AI Terbaik 2026 Versi LiveBench dan Cara Membaca Peringkatnya
Claude memimpin daftar LiveBench yang diberitakan pada Oktober 2026. Pahami peringkat, selisih skor, kategori uji, dan cara mengujinya untuk workflow bisnis.
Read More →
RUU Hak Cipta Atur Penggunaan Karya untuk Pelatihan AI
Pembahasan RUU Hak Cipta menempatkan data pelatihan AI, kontribusi manusia, dan tata kelola penggunaan karya sebagai isu penting bagi kreator serta bisnis.
Read More →